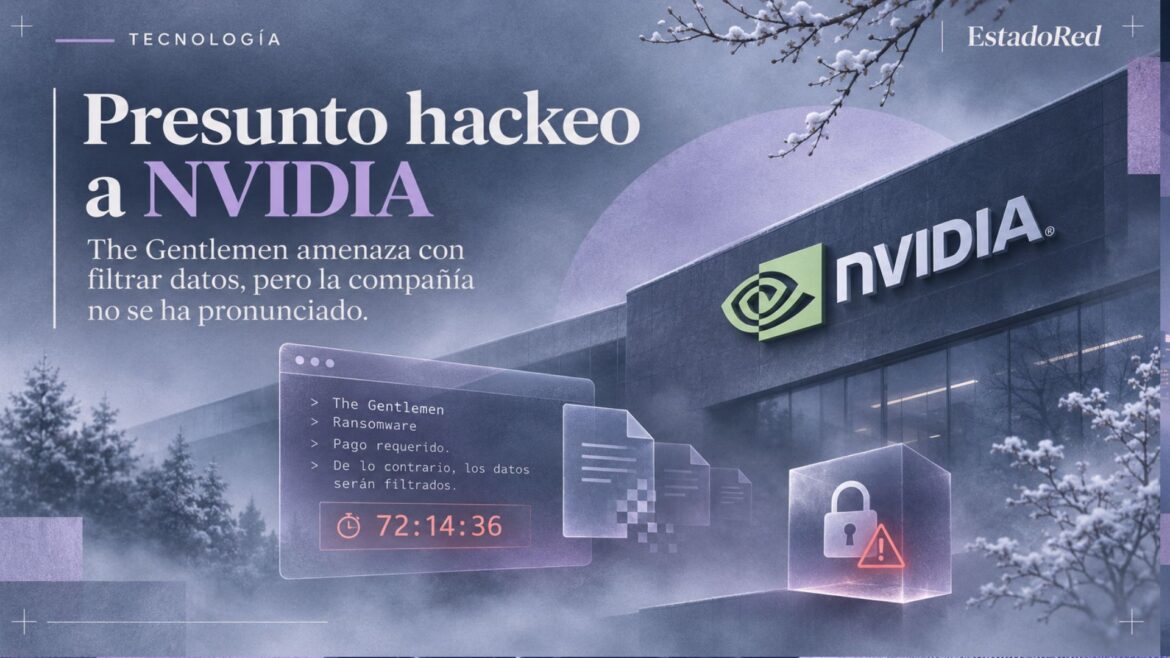
The Gentlemen incluye al fabricante de semiconductores en su portal de extorsión y amenaza con divulgar información supuestamente robada. Por ahora, no presenta pruebas verificables del ataque.
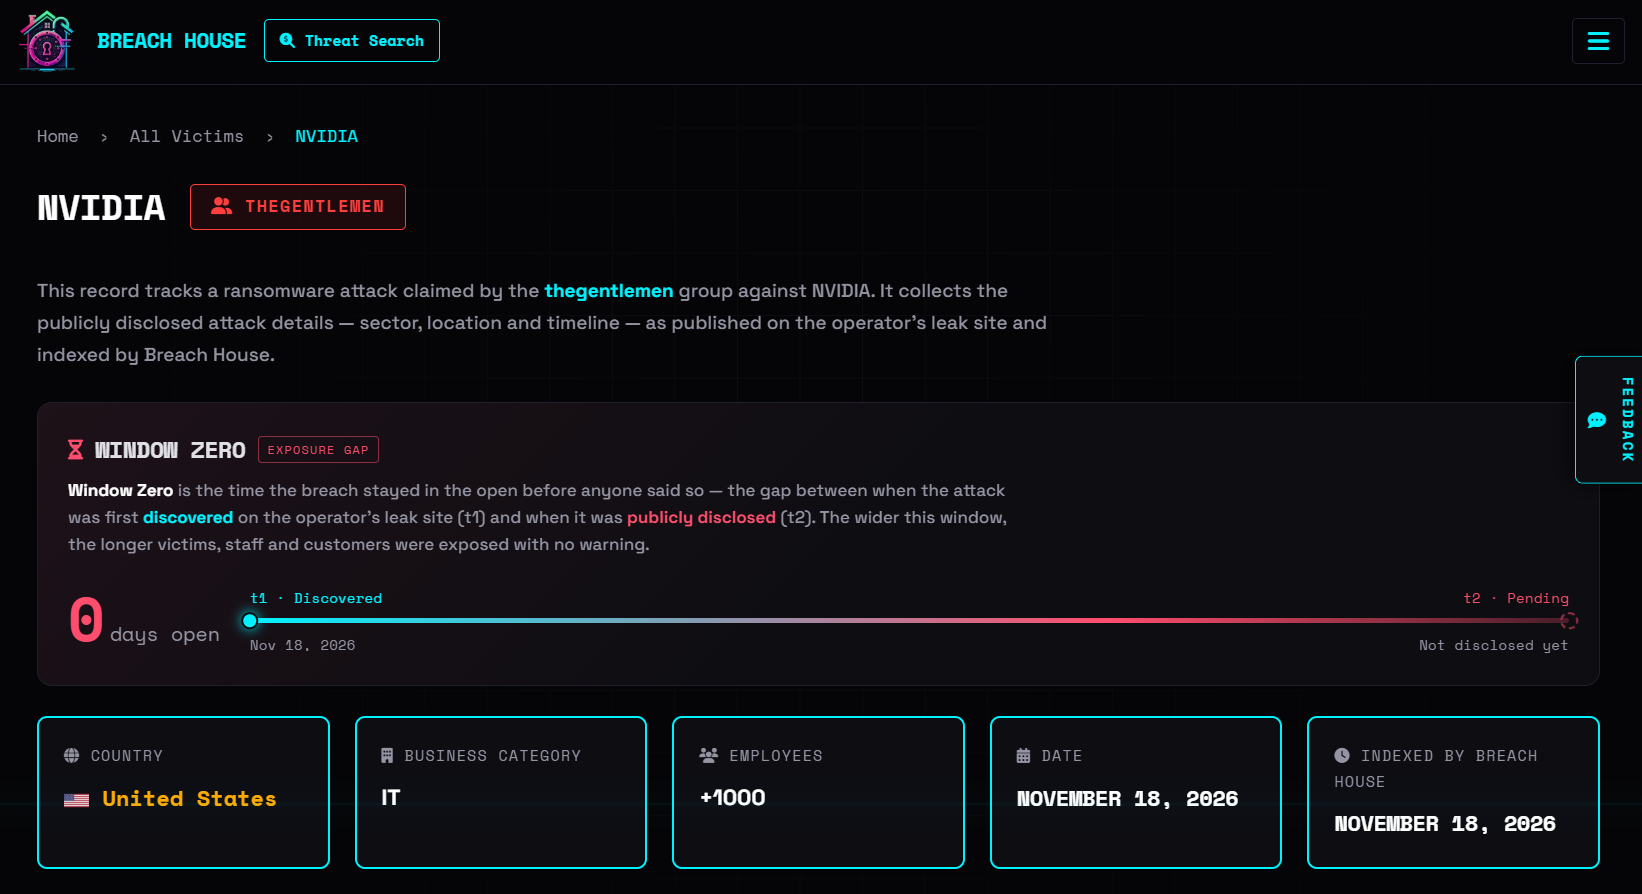
El grupo de ransomware The Gentlemen afirmó haber comprometido a NVIDIA y amenazó con publicar información presuntamente sustraída de la compañía. Según el registro de Breach House, la empresa estadounidense apareció el 18 de noviembre de 2026 en el portal de filtraciones utilizado por los ciberdelincuentes, con una cuenta regresiva cercana a diez días para la supuesta divulgación de datos.
De acuerdo con Cybernews, la publicación incluye una breve descripción de NVIDIA, un identificador de contacto cifrado mediante Tox y una cuenta regresiva para la liberación del material. Sin embargo, los operadores no han mostrado archivos de prueba, inventarios de información sustraída ni detalles técnicos que permitan confirmar el acceso a los sistemas de la compañía.
Hasta el momento, NVIDIA no ha confirmado públicamente ninguna intrusión relacionada con esta amenaza. Según Cybernews, el medio solicitó comentarios a la empresa, pero no había recibido una respuesta al momento de publicar su reporte. Tampoco existe una confirmación independiente de que los atacantes hayan obtenido información confidencial o comprometido la infraestructura tecnológica del fabricante.
La reivindicación fue registrada también por Brandefense, plataforma de inteligencia sobre amenazas que documenta las publicaciones de grupos de ransomware. El observatorio confirma que The Gentlemen incorporó a NVIDIA a su lista de presuntas víctimas el 18 de noviembre, aunque advierte que la aparición de una organización en estos portales no constituye una prueba de que haya sufrido una vulneración de seguridad.
¿Quiénes son The Gentlemen?
The Gentlemen es una organización dedicada al ransomware como servicio (RaaS), un modelo en el que los operadores proporcionan herramientas maliciosas a afiliados que ejecutan ataques contra empresas e instituciones. Según un análisis publicado por Microsoft Threat Intelligence el 28 de mayo de 2026, la empresa de ciberseguridad identifica a sus operadores como Storm-2697, un grupo con motivaciones económicas que comenzó a operar a mediados de 2025.
De acuerdo con Microsoft, sus herramientas combinan el cifrado de archivos con mecanismos de propagación lateral dentro de redes corporativas. El grupo emplea tácticas de doble extorsión, mediante las cuales los atacantes pueden exigir pagos tanto para recuperar el acceso a los sistemas como para evitar la publicación de información confidencial. Microsoft ha documentado su actividad en organizaciones de sectores como educación, transporte, salud y servicios financieros en diferentes regiones del mundo.
Sin embargo, la trayectoria del grupo no demuestra que sus afirmaciones sobre NVIDIA sean auténticas. Según declaró Aras Nazarovas, investigador de Cybernews, The Gentlemen ha exagerado anteriormente el alcance de algunos ataques, atribuido información a empresas equivocadas y reutilizado datos obtenidos en filtraciones antiguas. En el caso de NVIDIA, los operadores ni siquiera han identificado qué unidad de negocio habría sido comprometida.
Por ahora, la amenaza permanece sin verificar. El registro de Breach House mantiene la supuesta filtración con el estado de publicación pendiente y no ofrece evidencia pública suficiente para comprobar la intrusión. La aparición de archivos auténticos, una declaración oficial de NVIDIA o resultados de una investigación técnica permitirían establecer si se produjo un incidente de seguridad real.