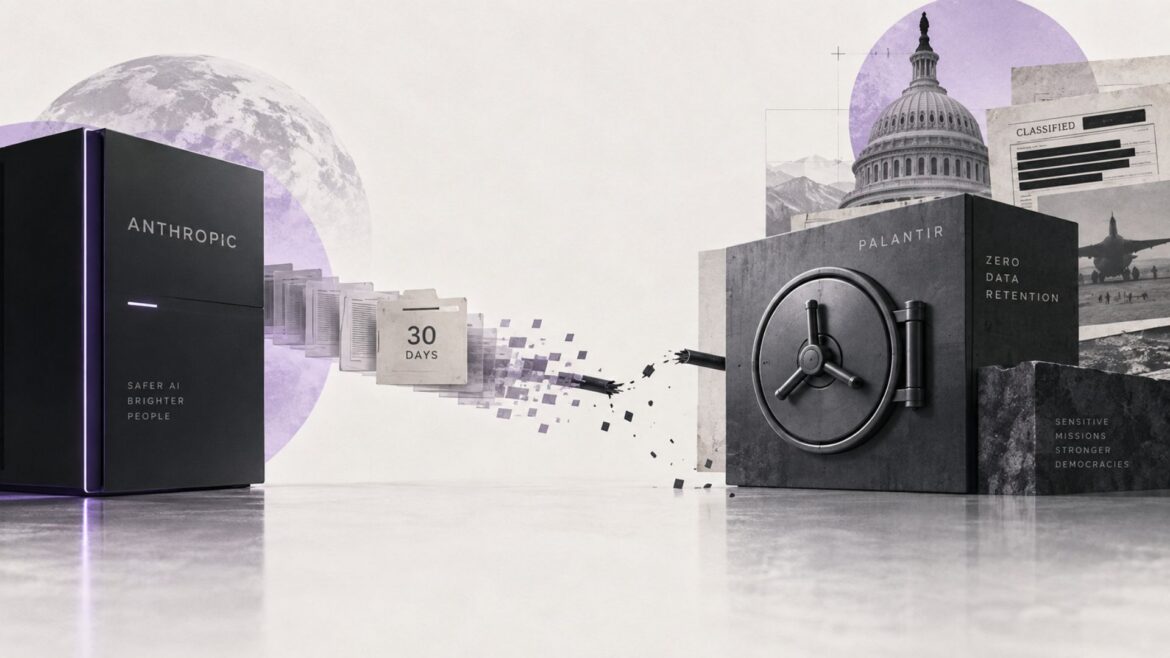
La empresa de software pide a Anthropic una garantía permanente de “zero data retention” antes de ampliar el acceso a sus modelos dentro de su plataforma. El choque expone una contradicción creciente: Anthropic retiene ciertos datos para vigilar mejor sus modelos de frontera, mientras clientes que trabajan con información sensible consideran esa misma retención un riesgo.
Palantir está presionando a Anthropic para que ofrezca una garantía irrevocable de retención cero de datos antes de distribuir ampliamente sus modelos dentro de la plataforma de la compañía, según una información de The Information. La exigencia aparece después de que Anthropic cambiara en junio sus reglas para algunos de sus modelos más avanzados y comenzara a conservar durante 30 días los prompts y respuestas enviados a esos sistemas con fines de seguridad.
La disputa enfrenta dos concepciones distintas de lo que significa proteger un sistema de inteligencia artificial. Anthropic sostiene que, para desplegar responsablemente sus llamados Covered Models, necesita conservar temporalmente interacciones con los usuarios y revisarlas como parte de su trabajo de seguridad. Su política actual establece que los prompts y resultados generados por modelos de clase Mythos y futuros sistemas con capacidades similares se almacenan durante 30 días en todas las plataformas donde esos modelos estén disponibles. La medida entró en vigor el 9 de junio de 2026.
La compañía explica que esta retención permite investigar ataques complejos y novedosos, detectar usos indebidos y mejorar las defensas alrededor de modelos considerados suficientemente capaces como para justificar medidas adicionales. La regla afecta incluso a algunas organizaciones que previamente habían configurado entornos de retención cero en Claude Console, Claude Code Enterprise o servicios en la nube.
Palantir parte del supuesto contrario. Su plataforma AIP aplica requisitos de zero data retention y restricciones geográficas al uso de proveedores externos. La documentación de la empresa señala que sólo habilita funciones y proveedores compatibles con esas condiciones y excluye capacidades que requieren almacenamiento incompatible con su modelo de gobernanza.
Por eso Palantir no estaría pidiendo únicamente que Anthropic prometa no entrenar sus modelos con información de clientes. Según Reuters, la empresa quiere una garantía irrevocable de que los datos procesados a través de Claude no serán retenidos antes de ampliar la disponibilidad de esos modelos dentro de su software.
“No entrenar con los datos” significa que la información del cliente no se utiliza para mejorar posteriormente el modelo. “Retención cero” significa que los prompts y respuestas tampoco permanecen almacenados en los sistemas del proveedor después de completar la inferencia, salvo excepciones contractuales o legales.
Anthropic sí mantiene acuerdos de ZDR para determinados productos comerciales y clientes aprobados, aunque incluso esos contratos contemplan excepciones relacionadas con la ley o la prevención de abuso. La propia compañía señala que estos acuerdos sólo cubren APIs elegibles y algunos productos empresariales y que son distintos de su régimen estándar de retención.
El conflicto adquiere especial importancia por el tipo de clientes y cargas de trabajo que utiliza Palantir. Su software está presente en entornos gubernamentales, militares y corporativos donde documentos, código, propiedad intelectual y datos operativos pueden ser extremadamente sensibles. En esos contextos, permitir que una tercera empresa conserve durante 30 días el contenido procesado por un modelo puede ser incompatible con políticas internas de seguridad, incluso cuando esa retención tenga como objetivo aumentar la seguridad del propio sistema de IA.
Palantir no es la única empresa mostrando reservas. Nvidia limita actualmente el uso de modelos de Anthropic a tareas menos sensibles y utiliza sus propios modelos Nemotron para ciertos trabajos internos, mientras Booz Allen Hamilton ha impedido a sus empleados utilizar modelos comerciales de Anthropic para trabajo propietario de ciberseguridad, según el reporte citado por Reuters.
La tensión aparece en un momento particularmente incómodo para Anthropic. Dario Amodei pidió recientemente desacelerar el avance de los modelos de frontera al considerar que sus capacidades están creciendo más rápido que la capacidad de los investigadores para comprenderlas y controlarlas. La política de retener actividad durante 30 días forma parte precisamente del intento de la empresa por observar mejor qué hacen esos sistemas y detectar comportamientos anómalos.
Pero esa misma estrategia puede limitar dónde pueden desplegarse. Para Anthropic, conservar temporalmente las interacciones es una herramienta de seguridad del modelo. Para Palantir, que el proveedor conserve las interacciones puede convertirse en un problema de seguridad de los datos.
El choque ilustra un dilema que podría hacerse más frecuente conforme los modelos de frontera entren en infraestructuras críticas: las medidas necesarias para vigilar modelos cada vez más poderosos no siempre son compatibles con las medidas necesarias para proteger la información que esos modelos procesan.
La discusión tampoco se limita a Anthropic. Reuters señala que OpenAI está enfrentando preguntas similares por el manejo de información empresarial, mientras Microsoft intenta aprovechar esas preocupaciones ofreciendo entornos aislados y herramientas propias a clientes que buscan mayor control sobre sus datos.