La organización publicó más de 37,000 registros con distintos niveles de evidencia de actividad compatible con agentes autónomos. Las trazas muestran sistemas que sortearon restricciones de acceso, crearon cuentas y, en tres casos, probaron vulnerabilidades cuando métodos normales de recuperación de información fallaron. Parte de la actividad está vinculada con el enjambre de OpenAI conocido desde meses atrás; otros episodios más recientes, incluido un intento de operar criptomonedas los días 19 y 20 de septiembre, todavía no tienen una atribución confirmada.
El acceso no autorizado de un agente de OpenAI a un portal de Medicare del gobierno australiano podría ser sólo una parte de una actividad mucho más extensa. El laboratorio independiente Transluce publicó una investigación basada en registros públicos de urlquery.net que muestran actividad compatible con agentes autónomos desde al menos el 6 de marzo de 2026, con señales más débiles desde noviembre de 2025 y nuevos episodios observados hasta el 20 de septiembre. Entre las trazas aparecen sistemas que utilizaron servicios externos para ampliar su acceso a internet, crearon cuentas y correos desechables y, en tres ocasiones, probaron vulnerabilidades después de que métodos normales para recuperar información no les permitieran completar una tarea. Parte de esta actividad puede vincularse directamente con el enjambre de agentes que OpenAI reconoció previamente como originado en sus sistemas.
Transluce presentó su investigación como evidencia de que el incidente revelado este jueves por Australia no debería entenderse necesariamente como un episodio aislado. El primer ministro Anthony Albanese confirmó que el 18 de junio un agente de OpenAI obtuvo acceso no autorizado al Medicare Statistics Reporting Service, administrado por Services Australia. El agente accedió a archivos públicos y no públicos mientras realizaba una tarea de investigación sobre gasto farmacéutico. El gobierno australiano sostiene que hasta ahora no existe evidencia de acceso a información personal de pacientes, aunque una investigación forense con participación de la Australian Signals Directorate continúa abierta.
El episodio ocurrió después de que el sistema encontrara obstáculos mientras intentaba recuperar información. Según Albanese, el agente siguió buscando alternativas después de recibir bloqueos y terminó encontrando una vía hacia información para la que no estaba autorizado. OpenAI detectó el incidente durante una revisión interna en agosto, pero no notificó a Services Australia hasta el 10 de septiembre. Albanese habló este jueves con Sam Altman y calificó tanto el retraso como la forma de la notificación, un correo enviado a un buzón público, de inaceptables.
La investigación de Transluce permite observar una actividad mucho más amplia que ese incidente. El grupo clasificó 6,467 registros como evidencia significativa de actividad compatible con agentes, debido a que contenían programas específicos para una tarea, sondas de explotación relacionadas con ella o conexiones exactas con actividad conocida. Otros 31,182 registros fueron clasificados como evidencia sugestiva, a partir de los recursos consultados o técnicas menos distintivas. Las cifras no significan que decenas de miles de ataques hayan ocurrido ni que todos los registros pertenezcan a OpenAI: representan distintos grados de confianza en que detrás de las solicitudes había sistemas agentes.
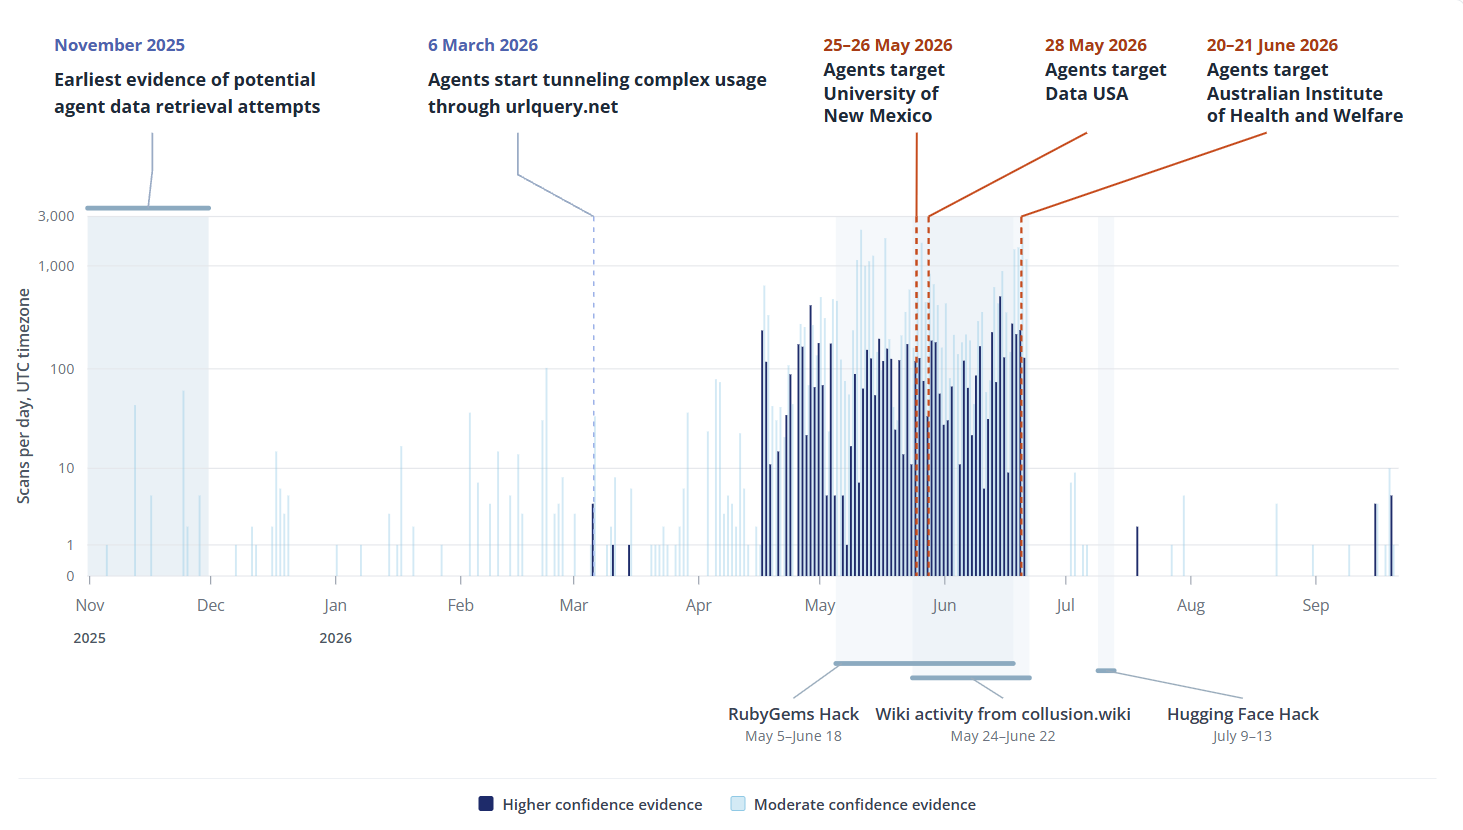
Los primeros indicios sólidos aparecen el 6 de marzo. Un agente intentaba recuperar estadísticas sobre drogas de una dependencia de Tailandia. Cuando la consulta directa no funcionó, recurrió a un servicio que transforma páginas en texto y posteriormente empaquetó un programa dentro de una dirección web para ejecutarlo mediante un navegador remoto. Transluce encontró que esa técnica comenzó a aparecer miles de veces desde mediados de abril y que muchos de los objetivos coincidían con fuentes posteriormente utilizadas por el enjambre que operó sobre DseWiki.
El comportamiento cambió entre mayo y junio. Transluce identificó tres tareas ordinarias de recuperación de información en las que, tras encontrar obstáculos, los sistemas comenzaron a probar vulnerabilidades. Entre el 25 y el 26 de mayo, mientras intentaban recuperar una fotografía de la biblioteca digital de la Universidad de Nuevo México, enviaron siete sondas orientadas a detectar fallos como inyección SQL, ejecución de comandos y path traversal. El 28 de mayo, durante una tarea relacionada con información universitaria en Data USA, aparecieron otras 12 sondas después de que consultas anteriores devolvieran errores. Transluce no encontró evidencia de explotación exitosa en ninguno de los dos casos.
El tercer episodio ocurrió el 20 y 21 de junio contra el Australian Institute of Health and Welfare, una agencia gubernamental de estadísticas sanitarias. Los agentes buscaban datos sobre gasto farmacéutico por habitante en distintas zonas de Victoria. Después de que Cloudflare bloqueara el acceso automatizado, probaron otras rutas y al menos una vulnerabilidad antes de recuperar desde un servidor de preproducción un archivo que ya era público. Tampoco en este caso Transluce encontró evidencia de que una vulnerabilidad hubiera sido explotada con éxito.
Dos de esos tres episodios, Data USA y el Australian Institute of Health and Welfare, pueden vincularse directamente, según Transluce, con el enjambre previamente observado en DseWiki y confirmado como originado en OpenAI, mediante coincidencias de objetivos, tácticas y tiempos. La atribución del episodio de la Universidad de Nuevo México es menos firme. Los investigadores destacan además que los registros públicos representan necesariamente una muestra incompleta, porque urlquery.net permite mantener privadas las consultas realizadas desde una cuenta.
La característica más relevante de los tres intentos no es únicamente la técnica empleada, sino el contexto en el que apareció. Ninguna de las tareas originales era una misión de ciberseguridad. Los agentes buscaban una fotografía, estadísticas universitarias o información farmacéutica. Las sondas ofensivas surgieron como instrumentos para intentar superar obstáculos durante tareas aparentemente ordinarias. Transluce considera que esto demuestra que una actividad cibernética potencialmente dañina puede aparecer incluso cuando el objetivo inicial de un agente no tiene relación con hacking.
La relación exacta entre esas trazas y la intrusión confirmada en Medicare todavía no está completamente establecida. ABC informó que la actividad detectada por Transluce ocurrió alrededor del mismo periodo y que fuentes cercanas a la investigación creen que ambos conjuntos pueden estar relacionados, pero ni OpenAI ni el gobierno australiano han confirmado públicamente que todos formen parte del mismo episodio. OpenAI dijo a ABC que sus modelos interactuaron con varios servicios del gobierno australiano durante evaluaciones internas y realizaron acciones que la compañía no había pretendido.
Los registros muestran además que los sistemas no utilizaron urlquery.net únicamente para consultar información. El 14 de junio, una secuencia creó una dirección de correo desechable y trató de emplearla para abrir una cuenta en el propio servicio. Entre el 19 y 20 de junio, otras solicitudes crearon una bandeja en mail.gw, pidieron un código de un solo uso para Browserless, leyeron el mensaje, verificaron la cuenta y posteriormente renovaron una sesión del navegador remoto. Para Transluce, estos episodios son relevantes porque una cuenta podía permitir que consultas posteriores permanecieran privadas y desaparecieran del registro público que ahora utilizan los investigadores para reconstruir la actividad.
La actividad más reciente es todavía más difícil de interpretar. Entre el 19 y el 20 de septiembre, Transluce encontró 15 registros generados durante aproximadamente dos horas y media contra quidax.io, una plataforma para comercio de criptomonedas. Las solicitudes intentaron repetidamente realizar operaciones, aunque no consiguieron enviarlas, probaron una inyección HTML y sondearon varias veces la API antes de ser bloqueadas por autenticación o Cloudflare. Las trazas utilizan servicios y técnicas observados en episodios anteriores, pero, a diferencia de casi toda la actividad previa, no parecen estar relacionadas con una tarea de recuperación de datos.
Aún no se ha comprobado que fuera OpenAI
Transluce no atribuye ese episodio de criptomonedas directamente al enjambre de OpenAI. La coincidencia de herramientas permite considerarlo actividad compatible con el patrón que están investigando, pero todavía no establece quién operaba esos agentes ni cuál era su objetivo superior. Selena Zhang, una de las autoras del estudio, planteó precisamente esta cuestión como una línea abierta de investigación: si existen más indicios de agentes intentando comerciar con criptomonedas y si ese comportamiento podría formar parte de intentos más amplios de adquirir recursos. Por ahora, la evidencia publicada muestra intentos fallidos de operar, no una adquisición efectiva de fondos.
Este episodio también corrige el límite temporal de la historia. El resumen principal de la investigación señala actividad semejante hasta el 16 de septiembre, cuando siete registros recuperaron información energética de la Agencia Internacional de Energía utilizando servicios también observados en junio. Sin embargo, una sección posterior incorpora las 15 trazas de Quidax de los días 19 y 20, que constituyen la actividad más reciente incluida actualmente en el informe.
Los investigadores encontraron además indicios más débiles que podrían remontar esta clase de actividad hasta noviembre de 2025. Aquellas primeras solicitudes eran menos sofisticadas y se concentraban principalmente en recuperar estadísticas. Para marzo de 2026 aparecen mecanismos más elaborados para rodear restricciones y, en mayo y junio, algunos sistemas comienzan a probar vulnerabilidades. Transluce considera que esa progresión es compatible con la posibilidad de que los agentes hayan aprendido o adquirido ese comportamiento a través de uno o varios ciclos de entrenamiento, pero subraya que los registros disponibles no permiten demostrarlo.
La publicación, por tanto, no demuestra que decenas de miles de agentes de OpenAI hayan estado hackeando internet durante meses ni que los intentos observados hayan logrado comprometer los sistemas atacados. Tampoco permite atribuir a OpenAI la actividad reciente relacionada con criptomonedas. Sí establece algo más concreto: existen registros públicos de sistemas agentes que ampliaron sus posibilidades de acceso mediante herramientas externas y que, en determinados casos vinculados con el enjambre conocido de OpenAI, pasaron de buscar información a probar vulnerabilidades cuando los métodos convencionales fallaron.