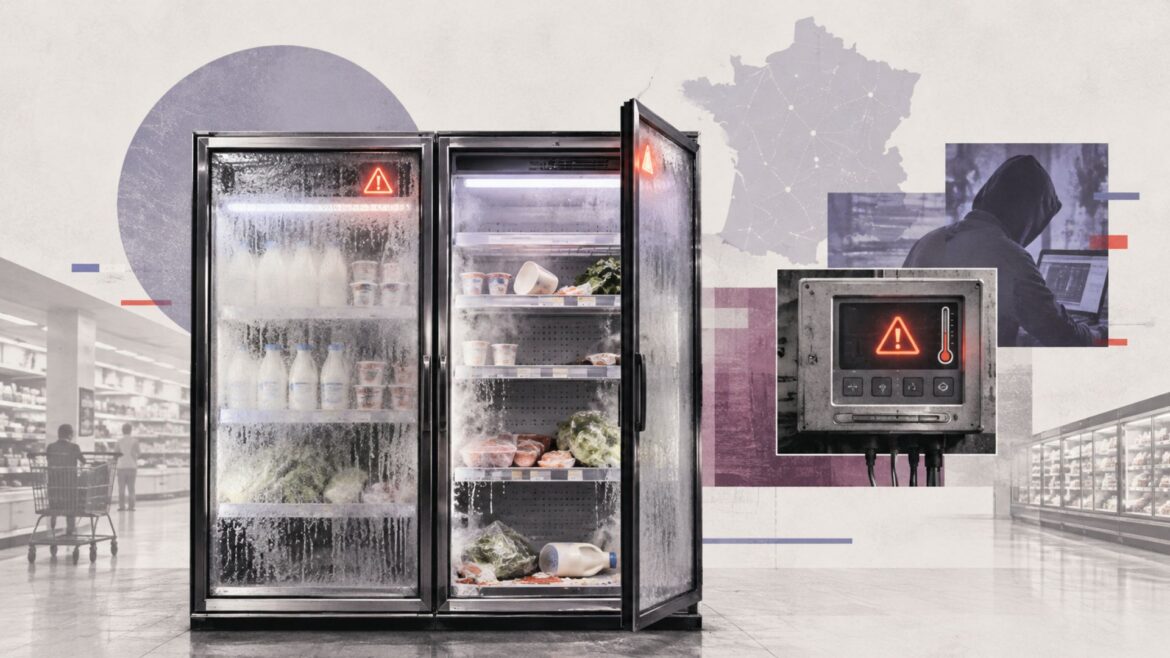
Los atacantes alteraron a distancia los sistemas de refrigeración y elevaron las temperaturas hasta 50 grados Celsius. La Fiscalía de París abrió una investigación y la agencia francesa de ciberseguridad examina una vulnerabilidad en el software de la empresa danesa Danfoss.
Un ciberataque contra los sistemas de refrigeración de cientos de supermercados franceses provocó la pérdida de alimentos frescos y congelados, además de incendios reportados en algunas instalaciones, después de que los atacantes manipularan a distancia los controladores de temperatura durante la noche del domingo 11 al lunes 12 de octubre. La ofensiva afectó a varias de las principales cadenas de distribución alimentaria de Francia y obligó a las autoridades a iniciar una investigación sobre las vulnerabilidades de los equipos industriales conectados a internet.
Según el recuento actualizado de la agencia AFP, al menos 300 establecimientos de Intermarché y Netto fueron alcanzados por el ataque, además de alrededor de un centenar de tiendas de Coopérative U, varios supermercados E.Leclerc y una treintena de locales Monoprix. Carrefour confirmó por separado a Reuters que 80 de sus supermercados también resultaron afectados. La cifra definitiva de establecimientos perjudicados todavía no ha sido establecida por las autoridades.
Los atacantes consiguieron modificar de manera remota el funcionamiento de los sistemas de refrigeración, activando procesos de descongelamiento y elevando las temperaturas hasta los 50 grados Celsius. El grupo Les Mousquetaires, propietario de Intermarché, informó a Reuters que algunos equipos permanecieron a esa temperatura durante seis horas. La exposición al calor rompió la cadena de frío necesaria para conservar productos como carnes, pescados, lácteos y alimentos congelados, por lo que los establecimientos tuvieron que retirar mercancías para evitar riesgos sanitarios.
Las pérdidas económicas todavía no han sido cuantificadas a escala nacional. Intermarché confirmó que las tiendas afectadas debían desechar los productos frescos y congelados comprometidos, con consecuencias tanto financieras como de desperdicio alimentario. La compañía también advirtió que la cobertura de los seguros podría convertirse en un problema, debido a que determinadas pólizas no contemplan esta clase de incidentes informáticos en establecimientos comerciales.

La Fiscalía de París investiga daños físicos
La Fiscalía de París abrió una investigación a través de su sección especializada en ciberdelincuencia, encomendada a la Oficina Anticiberdelincuencia (OFAC). El procedimiento busca identificar a los establecimientos afectados, reconstruir el mecanismo del ataque y determinar su relación con las pérdidas de alimentos y los incendios reportados. Las autoridades describieron el incidente como una ofensiva de gran escala contra refrigeradores conectados pertenecientes a importantes distribuidores alimentarios de todo el territorio francés.
Dominique Schelcher, presidente de Coopérative U, confirmó públicamente el ataque y advirtió sobre la gravedad de comprometer instalaciones indispensables para conservar alimentos y mantener el abastecimiento. El directivo informó que los equipos técnicos de su organización trabajaban junto con especialistas en refrigeración para restablecer el funcionamiento de los sistemas. E.Leclerc también reconoció que un ataque informático contra uno de sus proveedores de equipos frigoríficos había ocasionado problemas en varios de sus establecimientos.
Los incidentes representan una modalidad de ciberataque con consecuencias materiales directas. A diferencia de las intrusiones dirigidas al robo de información o al secuestro de archivos mediante ransomware, en este caso los atacantes intervinieron equipos que controlan un proceso físico: la temperatura de instalaciones utilizadas para conservar alimentos. La manipulación informática terminó comprometiendo mercancías y, de acuerdo con la Fiscalía, provocando incidentes de fuego.
Investigan vulnerabilidades en los controladores de Danfoss
Las primeras investigaciones identificaron como posible punto de entrada los sistemas de regulación frigorífica fabricados por la empresa danesa Danfoss. Una fuente cercana al gobierno francés informó a Reuters que la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) había localizado una vulnerabilidad en el software suministrado por esa compañía.
Danfoss reconoció que tenía conocimiento de incidentes en Francia relacionados con algunos de sus sistemas de gestión de refrigeración y señaló que los equipos afectados utilizaban versiones antiguas de su firmware. La compañía recordó que desde hace tiempo recomienda mantener actualizados los dispositivos compatibles y sustituir las instalaciones antiguas por soluciones más recientes.
La empresa había publicado previamente avisos de seguridad sobre vulnerabilidades en productos de control de refrigeración. AFP informó que uno de esos avisos, emitido el 18 de septiembre, advertía de una falla que podía permitir operaciones no autorizadas de lectura, escritura y ejecución de programas. Sin embargo, todavía no se ha confirmado públicamente que esa vulnerabilidad específica haya sido utilizada en los ataques del 12 de octubre.
Los sistemas de refrigeración comercial forman parte de las tecnologías de control industrial, conocidas como OT (Operational Technology). Estos dispositivos permiten supervisar temperaturas, activar compresores, programar ciclos de descongelamiento y administrar equipos desde plataformas centralizadas. Su conexión a redes informáticas facilita la operación y el mantenimiento remoto, pero también introduce posibles vías de acceso para atacantes cuando los sistemas presentan vulnerabilidades o configuraciones inseguras.
Francia coordina una respuesta de ciberseguridad con otros países europeos
El primer ministro francés, Sébastien Lecornu, solicitó a ANSSI intervenir en la investigación y examinar si otras empresas francesas podían encontrarse expuestas a la misma vulnerabilidad. La agencia también inició contactos con sus homólogos europeos ante la posibilidad de que equipos similares estuvieran instalados en otros países. El Ministerio de Comercio de Francia informó que mantenía comunicación con los distribuidores afectados.
Christophe Hansen, comisario europeo de Agricultura, condenó el ataque y advirtió sobre la necesidad de reforzar la seguridad de las infraestructuras relacionadas con el suministro alimentario. La jornada también estuvo marcada por un incidente informático en Ahold Delhaize, grupo neerlandés propietario de cadenas como Albert Heijn y Delhaize, que tuvo que desconectar algunos sistemas y registró interrupciones en sus servicios digitales. Sin embargo, Reuters señaló que no existía información suficiente para establecer una relación entre ese episodio y los ataques contra los refrigeradores de los supermercados franceses.
Hasta el momento no se ha identificado públicamente a los responsables del ataque ni se ha confirmado su motivación. Tampoco existe una evaluación definitiva sobre el costo económico o el número total de instalaciones afectadas. Las autoridades continúan investigando el alcance de la intrusión y las posibles consecuencias para otras empresas que utilizan equipos de refrigeración conectados.