Una sucesión de ataques contra proveedores tecnológicos y alertas críticas de seguridad concentró la atención internacional durante octubre de 2026. Sin embargo, los datos muestran que las vulnerabilidades explotadas han aumentado desde años anteriores. Una investigación de EstadoRed identifica problemas en la distribución de software, el manejo de credenciales y las dependencias entre servicios digitales, sin que exista evidencia de una campaña coordinada detrás de todos los incidentes.
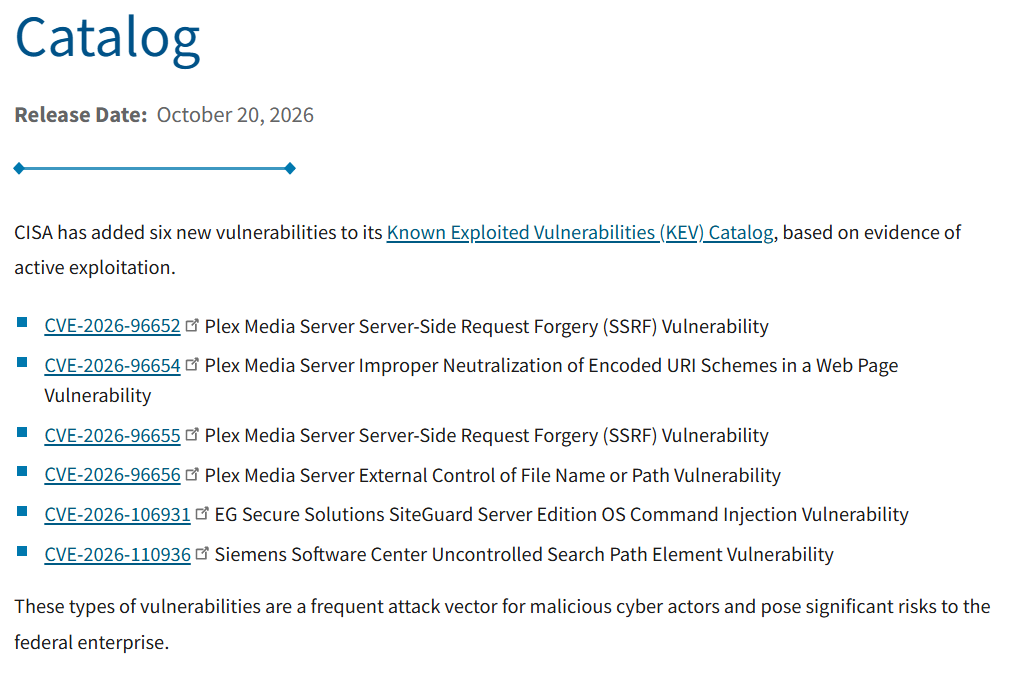
El 21 de octubre de 2026, mientras los administradores de servidores recibían alertas urgentes sobre dos vulnerabilidades críticas de PHP, otros equipos de seguridad investigaban accesos no autorizados a plataformas tecnológicas y la distribución de programas maliciosos a través de repositorios oficiales. En unas cuantas horas, empresas como Railway y LiteLLM informaron sobre incidentes que involucraban credenciales y sistemas de desarrollo, mientras Node.js y GitLab publicaban actualizaciones de seguridad para corregir fallas en sus productos. Un día antes, la Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) había incorporado seis vulnerabilidades explotadas activamente a su catálogo oficial.
La acumulación de acontecimientos alimentó referencias a un supuesto «octubre negro» de la ciberseguridad. La expresión describe una sucesión de incidentes que afectaron diferentes componentes de la infraestructura digital, pero plantea una pregunta que las listas de vulnerabilidades no pueden responder por sí solas: ¿ocurrieron realmente tantos ataques de manera simultánea o las fechas de publicación están concentrando acontecimientos que comenzaron en momentos diferentes?
Una revisión de los avisos originales de fabricantes, proveedores de infraestructura e investigadores de seguridad realizada por EstadoRed permite distinguir ambos fenómenos. Algunas alertas correspondían a actualizaciones programadas, otras informaban sobre problemas descubiertos semanas antes y varias describían intrusiones confirmadas contra empresas que administran infraestructura o distribuyen programas utilizados por terceros. Aunque no existe evidencia pública suficiente para atribuir todos los incidentes a una operación coordinada, su acumulación coincide con una tendencia más amplia: el crecimiento de las vulnerabilidades documentadas y la expansión de los ataques contra componentes de los que dependen numerosos servicios.
La crisis que no comenzó el 21 de octubre
Uno de los antecedentes más importantes ocurrió el 6 de octubre, cuando Fireworks AI detectó el uso no autorizado de credenciales internas para acceder a variables de entorno de trabajos de evaluación pertenecientes a un número limitado de clientes. Estas variables contenían claves API y tokens utilizados para conectarse con otros servicios. La compañía informó posteriormente que había revocado las credenciales afectadas y notificado a los usuarios identificados, aunque no encontró evidencia de acceso a modelos, datos de entrenamiento o tráfico de inferencia.
Entre el 14 y el 15 de octubre, la plataforma de alojamiento Zeabur sufrió una intrusión de mayor alcance. Según su informe forense preliminar, atacantes utilizaron credenciales administrativas filtradas para acceder a infraestructura compartida, servidores dedicados y sistemas internos. El compromiso permitió consultar información almacenada por clientes y aproximadamente 3.2 millones de registros de variables de entorno de la plataforma. La investigación también identificó antecedentes de seguridad relacionados con un incidente ocurrido en agosto, después del cual ciertas credenciales no habían sido revocadas.
El 17 de octubre, OpenCode informó que una intrusión había afectado al 1.4% de los usuarios de OpenCode Console. El incidente involucró cuentas que mantenían conexiones con proveedores externos de modelos de inteligencia artificial. La empresa relacionó el episodio con un ataque de extracción de respuestas de modelos, conocido como distillation, pero no publicó una reconstrucción forense completa que permitiera determinar cómo se produjo el acceso inicial.
Dos días después, el 19 de octubre, OVHcloud confirmó que un atacante había utilizado la cuenta comprometida de uno de sus desarrolladores para sustituir archivos ejecutables de cinco versiones de su herramienta de línea de comandos. Los programas modificados contenían funciones para obtener credenciales de los equipos en los que se ejecutaran. Según el aviso técnico de OVHcloud, los archivos estuvieron disponibles durante una hora y 33 minutos y registraron aproximadamente 250 descargas. La cifra no representa necesariamente 250 sistemas comprometidos, pues descargar un archivo no implica ejecutarlo.
Finalmente, el 21 de octubre, LiteLLM informó que tres credenciales de desarrolladores de GitHub habían sido utilizadas para alterar su proceso de publicación y distribuir una versión maliciosa de su software mediante PyPI y registros de contenedores. El código incorporado estaba diseñado para robar credenciales y facilitar la ejecución remota de instrucciones. LiteLLM retiró los paquetes afectados y aclaró que el código fuente oficial no había sido modificado: los programas maliciosos procedían de un repositorio controlado por los atacantes.
Ese mismo día, Railway detectó actividad anómala en sistemas que almacenaban variables de entorno de clientes. En su comunicado oficial, la empresa advirtió que un tercero no autorizado pudo acceder a variables cifradas y, en algunos casos, obtener su contenido descifrado. Railway suspendió temporalmente los nuevos despliegues y recomendó a sus usuarios sustituir las credenciales almacenadas. También señaló que consideraba posible que el incidente formara parte de una serie de ataques contra proveedores de plataformas cuyo objetivo fuera comprometer servicios de inferencia de IA. Sin embargo, no identificó públicamente a los responsables ni presentó pruebas que vincularan su caso con los demás incidentes de octubre.
Esta reconstrucción demuestra que la concentración de noticias del 21 de octubre no equivale a una concentración idéntica de fechas de intrusión. Algunos ataques comenzaron días antes y otros podrían tener antecedentes de varios meses.
Las vulnerabilidades explotadas aumentan desde 2024
El fenómeno tampoco se limita a los acontecimientos de octubre. Los registros históricos de vulnerabilidades muestran que las organizaciones responsables de investigar y corregir fallas de seguridad enfrentan un volumen creciente de divulgaciones.
En abril de 2026, el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) anunció una modificación de las operaciones de su Base Nacional de Vulnerabilidades (NVD) debido al crecimiento de los registros recibidos. Según el organismo, las nuevas entradas CVE aumentaron 263% entre 2020 y 2025, mientras que durante el primer trimestre de 2026 crecieron casi un tercio respecto del mismo periodo del año anterior. NIST explicó que el incremento lo obligaba a priorizar el análisis detallado de las vulnerabilidades de mayor relevancia, en lugar de aplicar el mismo nivel de procesamiento a todas las entradas.
El crecimiento también aparece en los registros de vulnerabilidades cuya explotación ha sido documentada. De acuerdo con los informes semestrales de VulnCheck, durante los primeros seis meses de 2024 se identificaron 390 vulnerabilidades con nuevas evidencias públicas de explotación. En el mismo periodo de 2025 fueron 432 y, durante el primer semestre de 2026, la cifra aumentó a 495. Esto representa un incremento acumulado de 26.9% entre los periodos comparados.
Una segunda medición, basada en el catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA, muestra una tendencia ascendente. Entre enero y septiembre de 2024, el organismo incorporó 131 vulnerabilidades; durante los mismos meses de 2025 añadió 183 y en 2026 registró 246. Esto equivale a un aumento acumulado de aproximadamente 87.8% en los registros incorporados durante los primeros nueve meses de cada año.
Ambos indicadores muestran incrementos, pero miden conjuntos diferentes y no representan directamente el número de ciberataques. Las incorporaciones a KEV dependen de la disponibilidad de evidencia, los mecanismos de observación y los criterios de selección de cada organización. Una vulnerabilidad puede ser registrada como explotada mucho tiempo después de que comience la actividad maliciosa.
Además, el crecimiento de las divulgaciones totales ha sido todavía mayor que el de las vulnerabilidades con nuevas evidencias de explotación. VulnCheck calculó que la relación entre los nuevos registros KEV y las CVE publicadas durante el primer semestre disminuyó de 1.9% en 2025 a 1.4% en 2026. Esta proporción no equivale a la probabilidad de explotación de una vulnerabilidad individual, porque los registros comparados pueden corresponder a fallas descubiertas en años diferentes.
Los resultados indican que existe un crecimiento en el volumen documentado de vulnerabilidades explotadas, pero no permiten concluir que cada producto sea proporcionalmente más inseguro o que la velocidad de los ataques esté aumentando de manera uniforme. Para comprobar estas posibilidades sería necesario comparar vulnerabilidades de características semejantes durante periodos de observación equivalentes.
Por qué las alertas se concentraron en unos cuantos días
La aparente simultaneidad de octubre también responde a la manera en que se publican y actualizan los avisos de seguridad.
El 20 de octubre, CISA incorporó seis vulnerabilidades a su catálogo KEV, pero cuatro correspondían a una cadena de explotación de Plex Media Server. Las otras dos afectaban a SiteGuard Server Edition y Siemens Software Center. Por tanto, el aviso no describía seis ataques independientes ocurridos ese día, sino la incorporación de seis fallas pertenecientes a tres productos cuya explotación había sido documentada.
Algo semejante ocurrió con Node.js y GitLab. Ambos proyectos publicaron actualizaciones de seguridad el 21 de octubre, pero la distribución de correcciones no equivale a la confirmación de un ataque contra sus propias infraestructuras. En el caso de Node.js, sus responsables habían anunciado previamente la fecha de publicación. Entre los cambios se incluyeron correcciones de vulnerabilidades propias y actualizaciones de componentes externos, algunas relacionadas con la revocación de certificados de eMudhra.
Este último caso representa un problema diferente. El 17 de octubre, los responsables de los programas de confianza de los navegadores recibieron informes sobre la exposición de las claves privadas asociadas con ocho certificados intermedios de eMudhra. Esas claves podían permitir la emisión de certificados fraudulentos. Mozilla y Google comenzaron a bloquear los certificados afectados, mientras otros proveedores realizaron ajustes posteriores. La publicación de las medidas y su incorporación a diferentes productos multiplicó las alertas derivadas de un mismo problema de confianza criptográfica.
PHP2Shell presenta otra cronología. El 21 de octubre, los desarrolladores de PHP publicaron correcciones para CVE-2026-109618 y CVE-2026-109619, dos vulnerabilidades críticas que podían permitir la ejecución remota de código sin autenticación en servidores vulnerables. Sin embargo, Amazon Threat Intelligence informó que sus sistemas señuelo habían registrado intentos de explotación desde el 17 de octubre, cuatro días antes de la divulgación pública. La empresa también observó nuevos intentos antes y después de la publicación de las correcciones, aunque no pudo determinar si las primeras actividades habrían conseguido comprometer servidores reales.
Estas diferencias son determinantes para interpretar octubre. Las fechas de descubrimiento, explotación, corrección, divulgación y registro institucional no son intercambiables. Cuando se agrupan en una sola cronología sin distinguir su significado, pueden producir una impresión exagerada de simultaneidad.
Los ataques también se concentran en las relaciones de confianza
Más allá del crecimiento de las vulnerabilidades, varios incidentes de octubre muestran una característica especialmente relevante: los sistemas afectados no administraban solamente información propia, sino recursos que permitían operar otros servicios.
En plataformas como Railway, Zeabur y Fireworks AI, las variables de entorno almacenan información utilizada por aplicaciones para conectarse con bases de datos, servicios de nube, repositorios o proveedores de modelos de inteligencia artificial. Estas credenciales son necesarias para automatizar operaciones, pero pueden convertirse en un objetivo estratégico cuando se concentran en un intermediario.
El compromiso de una credencial no requiere necesariamente descubrir una nueva vulnerabilidad en cada sistema al que permite acceder. Un atacante que obtiene una clave válida puede intentar utilizarla contra el servicio correspondiente, sujeto a sus permisos y a los controles adicionales existentes. Por eso una intrusión contra una plataforma de desarrollo puede producir consecuencias fuera de la infraestructura inicialmente comprometida.
En OVHcloud y LiteLLM, el mecanismo fue diferente, pero aprovechó la misma relación de confianza. Los atacantes consiguieron modificar programas distribuidos a través de canales legítimos. Los usuarios que descargaban esas versiones podían ejecutar código malicioso creyendo que procedía de una publicación autorizada. El riesgo se trasladó de los servidores del proveedor a los entornos donde sus clientes utilizaban el software.
Este tipo de ataques tiene antecedentes anteriores a octubre. La empresa de seguridad Sonatype documentó que los avisos sobre paquetes maliciosos dirigidos específicamente a desarrolladores aumentaron de 581 en 2023 a 2,116 en 2025. También encontró que el 53% de los paquetes maliciosos que analizó durante 2025 estaban diseñados para comprometer los entornos de desarrollo durante su instalación.
Estas cifras no miden intrusiones contra proveedores de nube ni pueden utilizarse para demostrar que los incidentes de octubre forman parte de la misma campaña. Sin embargo, documentan un aumento anterior de las amenazas dirigidas a los entornos de desarrollo y a los componentes que permiten construir y distribuir aplicaciones.
La relación funcional entre los incidentes es, por tanto, más clara que su posible relación operativa. Un proveedor puede concentrar permisos de acceso a múltiples sistemas; un repositorio puede distribuir programas utilizados por miles de desarrolladores; y una infraestructura de certificados puede determinar qué conexiones considera auténticas un dispositivo. La afectación de cualquiera de estos intermediarios puede producir riesgos que exceden sus propios límites organizacionales.
¿Fue realmente excepcional octubre de 2026?
La investigación permite confirmar una sucesión de incidentes graves y un crecimiento histórico de vulnerabilidades explotadas, pero todavía no demuestra que la concentración temporal de octubre sea estadísticamente excepcional.
Para establecerlo sería necesario identificar de manera sistemática las intrusiones confirmadas contra proveedores durante periodos comparables de 2024, 2025 y 2026, utilizando sus fechas de primera actividad maliciosa y no solamente las de publicación. También sería necesario separar los ataques que comparten responsables o infraestructura, las actualizaciones derivadas de un mismo problema y los incidentes independientes que coinciden en el calendario.
Hasta ahora, los informes disponibles tampoco permiten atribuir los ataques de Railway, Zeabur, OVHcloud, LiteLLM, Fireworks AI y OpenCode a una sola organización criminal o campaña coordinada. La existencia de objetivos semejantes, como las credenciales de servicios de IA, constituye una línea de investigación, no una prueba de autoría compartida.
Lo que sí comienza a observarse es una transformación del problema de seguridad. El crecimiento del software interconectado, la dependencia de servicios externos y la concentración de permisos administrativos hacen que la exposición de determinados intermediarios tenga consecuencias potencialmente extensas. Esta característica no convierte automáticamente cada incidente en una crisis sistémica, pero obliga a evaluar sus posibles repercusiones más allá de la organización afectada.
El llamado «octubre negro» podría, en consecuencia, representar menos una ruptura repentina que una manifestación especialmente visible de riesgos acumulados durante años. Las cifras históricas muestran un aumento de vulnerabilidades explotadas documentadas, mientras los incidentes recientes revelan distintas maneras de comprometer relaciones de confianza entre proveedores y usuarios.
La pregunta que deja abierta esta primera investigación no es solamente por qué aparecieron tantas alertas durante unos cuantos días. Es si las organizaciones encargadas de desarrollar, conectar y distribuir los sistemas digitales están adquiriendo una importancia creciente como puntos de concentración del riesgo.
La respuesta requiere observar no solo cuántas vulnerabilidades existen, sino también qué sistemas resultan afectados, qué accesos concentran y cuántas organizaciones dependen de ellos.
Esta es la primera entrega de «Octubre Negro: anatomía de una crisis de ciberseguridad», una serie de investigación de EstadoRed sobre vulnerabilidades, compromisos de proveedores y dependencias de la infraestructura digital.