La agencia estadounidense advierte que distintos grupos utilizan inteligencia artificial agéntica para ejecutar múltiples etapas de intrusiones informáticas a velocidad de máquina. Investigaciones de Microsoft, Google y empresas de ciberseguridad documentan campañas contra organizaciones financieras, gubernamentales y tecnológicas desde agosto de 2026.
El Buró Federal de Investigaciones de Estados Unidos (FBI) advirtió este viernes 13 de noviembre de 2026 que diferentes actores maliciosos están utilizando ARTEX, una plataforma de inteligencia artificial agéntica de código abierto, para automatizar ataques informáticos contra organizaciones de diversos sectores alrededor del mundo. Según la agencia, la herramienta permite coordinar múltiples fases de una intrusión con una velocidad que reduce considerablemente el tiempo disponible para detectar y detener las operaciones. [Fuente: FBI, aviso difundido el 13 de noviembre de 2026].
El FBI señaló que ha identificado actividades relacionadas con ARTEX desde al menos agosto de 2026, dirigidas a instituciones financieras, organismos gubernamentales y empresas tecnológicas. La agencia anunció la publicación de un aviso técnico FLASH que incluye tácticas, técnicas, procedimientos e indicadores de compromiso para ayudar a las organizaciones a identificar y mitigar esta modalidad de ataques. [Fuente: FBI, aviso del 13 de noviembre de 2026].
La advertencia coincide con investigaciones publicadas durante las últimas semanas por Microsoft Threat Intelligence, Google Threat Intelligence Group y Mandiant, que documentan el uso de plataformas agénticas en operaciones reales de intrusión, robo de credenciales, desplazamiento entre sistemas comprometidos y preparación de extracción de información. Los investigadores identificaron campañas atribuidas tanto a grupos de espionaje como a delincuentes motivados económicamente.
¿Qué es ARTEX y cómo funciona?
ARTEX es una plataforma creada originalmente para realizar pruebas de penetración, una actividad utilizada por especialistas en ciberseguridad para identificar vulnerabilidades y evaluar las defensas de sistemas informáticos. Su particularidad es que incorpora modelos de lenguaje y varios agentes especializados capaces de coordinar tareas y utilizar herramientas de seguridad con una intervención humana limitada.
A diferencia de un chatbot convencional, ARTEX no se limita a responder preguntas o sugerir instrucciones. La plataforma recibe objetivos, los divide en tareas y coordina agentes que interactúan con sistemas reales. Estos componentes pueden examinar configuraciones, identificar posibles vulnerabilidades, interpretar errores y modificar sus siguientes acciones a partir de los resultados obtenidos.
La herramienta tampoco constituye un modelo de inteligencia artificial independiente. Según CERT-EU, ARTEX utiliza modelos externos que pueden ser seleccionados por sus operadores. El sistema funciona como una estructura de coordinación capaz de convertir las capacidades de esos modelos en acciones ejecutadas mediante herramientas informáticas.
En su configuración original, la plataforma contemplaba supervisión humana mediante una interfaz para observar tareas, resultados y autorizaciones. Sin embargo, CERT-EU advirtió que sus restricciones dependían de reglas configurables y del comportamiento del modelo, no de mecanismos técnicos capaces de impedir de manera absoluta las acciones fuera del alcance establecido.
Esta arquitectura explica su utilidad para operadores maliciosos. Una persona puede proporcionar objetivos generales y delegar numerosas acciones repetitivas en agentes que trabajan de forma coordinada. La herramienta no necesita descubrir vulnerabilidades completamente nuevas para resultar peligrosa: puede localizar errores de configuración conocidos y combinarlos con otras debilidades para conseguir acceso a sistemas.
Microsoft documenta ataques contra miles de entornos empresariales
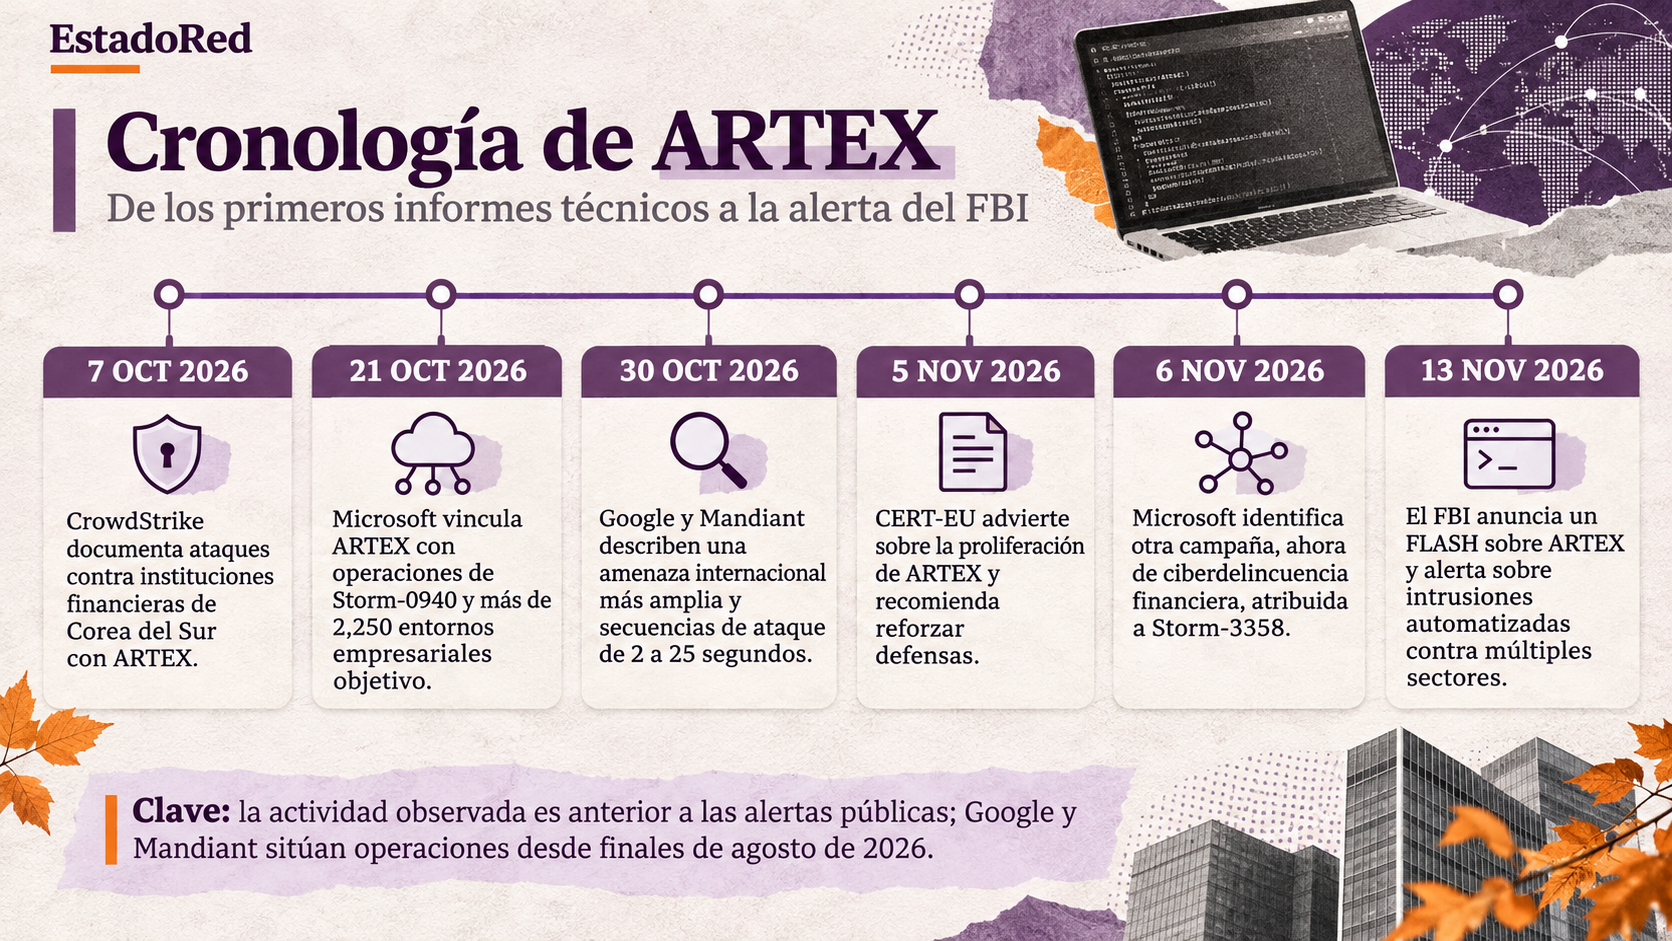
Uno de los antecedentes más relevantes fue publicado el 21 de octubre por Microsoft Threat Intelligence. La compañía identificó el uso de ARTEX por parte de Storm-0940, un grupo que considera vinculado al Estado chino, para acelerar operaciones contra organizaciones de múltiples sectores, incluidos gobierno, defensa, energía, tecnología y servicios financieros.
Según Microsoft, los atacantes aprovecharon credenciales comprometidas de aplicaciones de ConnectWise, un proveedor de servicios informáticos, para intentar acceder a entornos de clientes de Microsoft 365. La plataforma ARTEX permitió automatizar actividades de reconocimiento, pruebas de autenticación y utilización de permisos concedidos previamente a aplicaciones externas.
Durante la campaña, Microsoft identificó intentos de autenticación contra más de 2,250 entornos empresariales. También registró una operación distinta de pruebas masivas de contraseñas que produjo más de 151,000 intentos fallidos contra 327 cuentas pertenecientes a ocho organizaciones. La empresa precisó que no observó autenticaciones exitosas en esa última operación, por lo que las cifras no deben confundirse con el número de organizaciones comprometidas.
Sin embargo, Microsoft confirmó que otras operaciones asociadas con Storm-0940 consiguieron acceso privilegiado a determinados entornos de nube. En varios casos, el tiempo transcurrido entre el inicio del ataque y la obtención de privilegios elevados fue inferior a tres horas. Los investigadores observaron modificaciones de credenciales de aplicaciones y actividades que podían permitir a los atacantes conservar acceso después del compromiso inicial.
La empresa aclaró que estos ataques no fueron consecuencia de una vulnerabilidad o compromiso de los propios sistemas corporativos de Microsoft. Los delincuentes aprovecharon identidades y permisos asociados con aplicaciones externas de confianza. También advirtió que una autenticación exitosa no demuestra necesariamente que se haya accedido a información o realizado una extracción de datos.
Google observa secuencias de ataque de apenas segundos
El 30 de octubre, Google Threat Intelligence Group y Mandiant publicaron una investigación sobre ARTEX y otras plataformas de agentes utilizadas en operaciones ofensivas. Los especialistas identificaron actividades de reconocimiento, desplazamiento entre sistemas comprometidos, explotación de bases de datos y preparación de mecanismos para extraer información.
Uno de los hallazgos fue la velocidad de ciertas secuencias de actividad. Los investigadores encontraron operaciones concentradas en intervalos de aproximadamente 2 a 25 segundos. En un caso, un sistema ejecutó 27 eventos en 23 segundos mientras examinaba permisos de seguridad en infraestructura de Amazon Web Services.
No obstante, la investigación también identificó limitaciones. ARTEX generó numerosos registros de actividad, cometió errores y realizó intentos repetitivos que pueden facilitar la detección. En una de las operaciones examinadas, las acciones automatizadas produjeron 240 eventos de registro y mostraron posibles interferencias entre agentes que trataban de ejecutar tareas relacionadas.
Esto significa que la velocidad no equivale necesariamente a sofisticación o invisibilidad. Las herramientas agénticas pueden realizar más intentos en menos tiempo, pero su comportamiento todavía puede generar señales reconocibles para los sistemas de vigilancia y respuesta de las organizaciones.
También existen campañas contra instituciones financieras
La utilización de ARTEX no se limita a grupos asociados con operaciones de espionaje. El 6 de noviembre, Microsoft publicó otra investigación sobre Storm-3358, un grupo de ciberdelincuencia que la empresa sitúa en Camboya y que ha dirigido campañas principalmente contra instituciones financieras del sudeste asiático. Según Microsoft, sus integrantes utilizaron ARTEX junto con herramientas tradicionales para examinar servicios expuestos a internet, aprovechar vulnerabilidades y desplegar programas de acceso remoto en equipos comprometidos.
En Corea del Sur, CrowdStrike documentó otra campaña contra organizaciones financieras entre finales de septiembre y principios de octubre. Los investigadores encontraron archivos de configuración de ARTEX, historiales de sesiones de Claude Code e información sobre modelos de lenguaje utilizados por los operadores. CrowdStrike vinculó la infraestructura examinada con actividades dirigidas contra instituciones financieras, aunque no identificó públicamente a un grupo responsable con nombre establecido.
Estos antecedentes muestran que una misma arquitectura agéntica puede ser aprovechada por actores con motivaciones y capacidades diferentes. La plataforma no determina por sí misma el objetivo de la operación: son los operadores quienes deciden qué sistemas atacar y qué información buscan obtener.
Europa ya había advertido sobre su proliferación
El 5 de noviembre, CERT-EU, el servicio de ciberseguridad de las instituciones de la Unión Europea, publicó una advertencia específica sobre ARTEX. La organización señaló que había observado actividades compatibles con su utilización contra entidades de su ámbito y consideró probable que su disponibilidad aumentara la frecuencia, velocidad y escala de los ataques automatizados.
Según CERT-EU, el autor original retiró el repositorio público de ARTEX en octubre de 2026 después de conocerse su utilización maliciosa. Sin embargo, la herramienta continuó circulando mediante copias y versiones derivadas, por lo que retirar el proyecto original no impidió que otros actores siguieran utilizándolo.
La advertencia del FBI se incorpora así a una secuencia de alertas de organismos públicos y empresas de seguridad. No constituye la primera identificación del problema, sino una nueva intervención institucional frente a una modalidad de intrusión que ya ha sido observada en diferentes países y sectores.
¿Cómo pueden protegerse las organizaciones?
La nueva advertencia del FBI recomienda que las organizaciones revisen los indicadores de compromiso y las medidas de mitigación contenidas en su aviso FLASH. Mientras se obtiene el documento técnico completo, las recomendaciones publicadas por CERT-EU y Microsoft permiten identificar las principales prioridades defensivas.
CERT-EU aconseja reducir la exposición de servicios administrativos a internet, corregir con prioridad las vulnerabilidades de sistemas públicos y supervisar las actividades inusuales de cuentas con permisos elevados. También recomienda utilizar autenticación multifactor, mantener registros de actividad y contar con herramientas capaces de detectar comportamientos sospechosos en equipos y aplicaciones.
Microsoft, por su parte, recomienda revisar las aplicaciones externas que tienen permisos sobre entornos empresariales, supervisar los inicios de sesión de identidades de servicio e investigar modificaciones inesperadas de credenciales o privilegios. Estas medidas son relevantes porque algunos ataques utilizan autorizaciones legítimas que ya habían sido otorgadas a proveedores y aplicaciones de terceros.
Google y Mandiant también advierten que buscar únicamente direcciones IP o archivos maliciosos conocidos puede ser insuficiente. Las organizaciones necesitan identificar secuencias de comportamiento anómalas, especialmente cuando una cuenta válida comienza a ejecutar numerosas operaciones administrativas o intenta acceder rápidamente a recursos que normalmente no utiliza.
La inteligencia artificial cambia la velocidad de los ataques
La automatización de operaciones informáticas maliciosas no comenzó con los modelos de lenguaje. Desde hace años existen programas capaces de buscar vulnerabilidades, probar credenciales y ejecutar acciones repetitivas. La diferencia introducida por plataformas como ARTEX es su capacidad de coordinar herramientas, interpretar resultados y ajustar sucesivamente las acciones mediante agentes impulsados por modelos de lenguaje.
Este cambio puede reducir la participación humana necesaria para mantener activa una campaña y facilitar que un operador intente comprometer numerosos sistemas de manera simultánea. No significa que todos los ataques sean completamente autónomos ni que cualquier persona pueda ejecutarlos con éxito sin conocimientos técnicos, pero sí modifica los recursos y tiempos necesarios para desarrollar determinadas operaciones.
La investigación de Google concluye que estas herramientas todavía se encuentran en una etapa temprana de utilización maliciosa y suelen producir operaciones poco discretas, aunque algunas ya han conseguido comprometer organizaciones reales. El riesgo para los defensores no depende exclusivamente de que aparezcan técnicas de ataque inéditas, sino de que vulnerabilidades y errores de configuración conocidos puedan ser identificados y encadenados con mucha mayor rapidez.
La alerta del FBI confirma que esta modalidad de ciberataques se ha convertido en un asunto de atención para las autoridades federales estadounidenses. El desafío consiste en adaptar la vigilancia, la protección de identidades y la respuesta a incidentes a operaciones que pueden avanzar entre distintas fases antes de que un equipo humano haya terminado de analizar las primeras señales de alerta.