El sistema identifica 81 vulnerabilidades de alta gravedad en Firefox y desarrolla exploits funcionales para 948 fallas del kernel de Linux. Su despliegue queda restringido a investigadores autorizados.
OpenAI presenta GPT-6 Cyber, un modelo de inteligencia artificial especializado en ciberseguridad que puede identificar vulnerabilidades, desarrollar herramientas para demostrar su explotación y colaborar en la elaboración de parches. La compañía clasifica sus capacidades de ciberseguridad en el nivel Crítico de su Preparedness Framework y limita inicialmente su disponibilidad a organizaciones e investigadores verificados.
El lanzamiento, anunciado el 5 de noviembre de 2026, supone un avance en la automatización de investigaciones de seguridad que anteriormente requerían una intervención humana considerable. Sin embargo, también plantea nuevos riesgos relacionados con la posibilidad de utilizar modelos avanzados para desarrollar ataques informáticos.
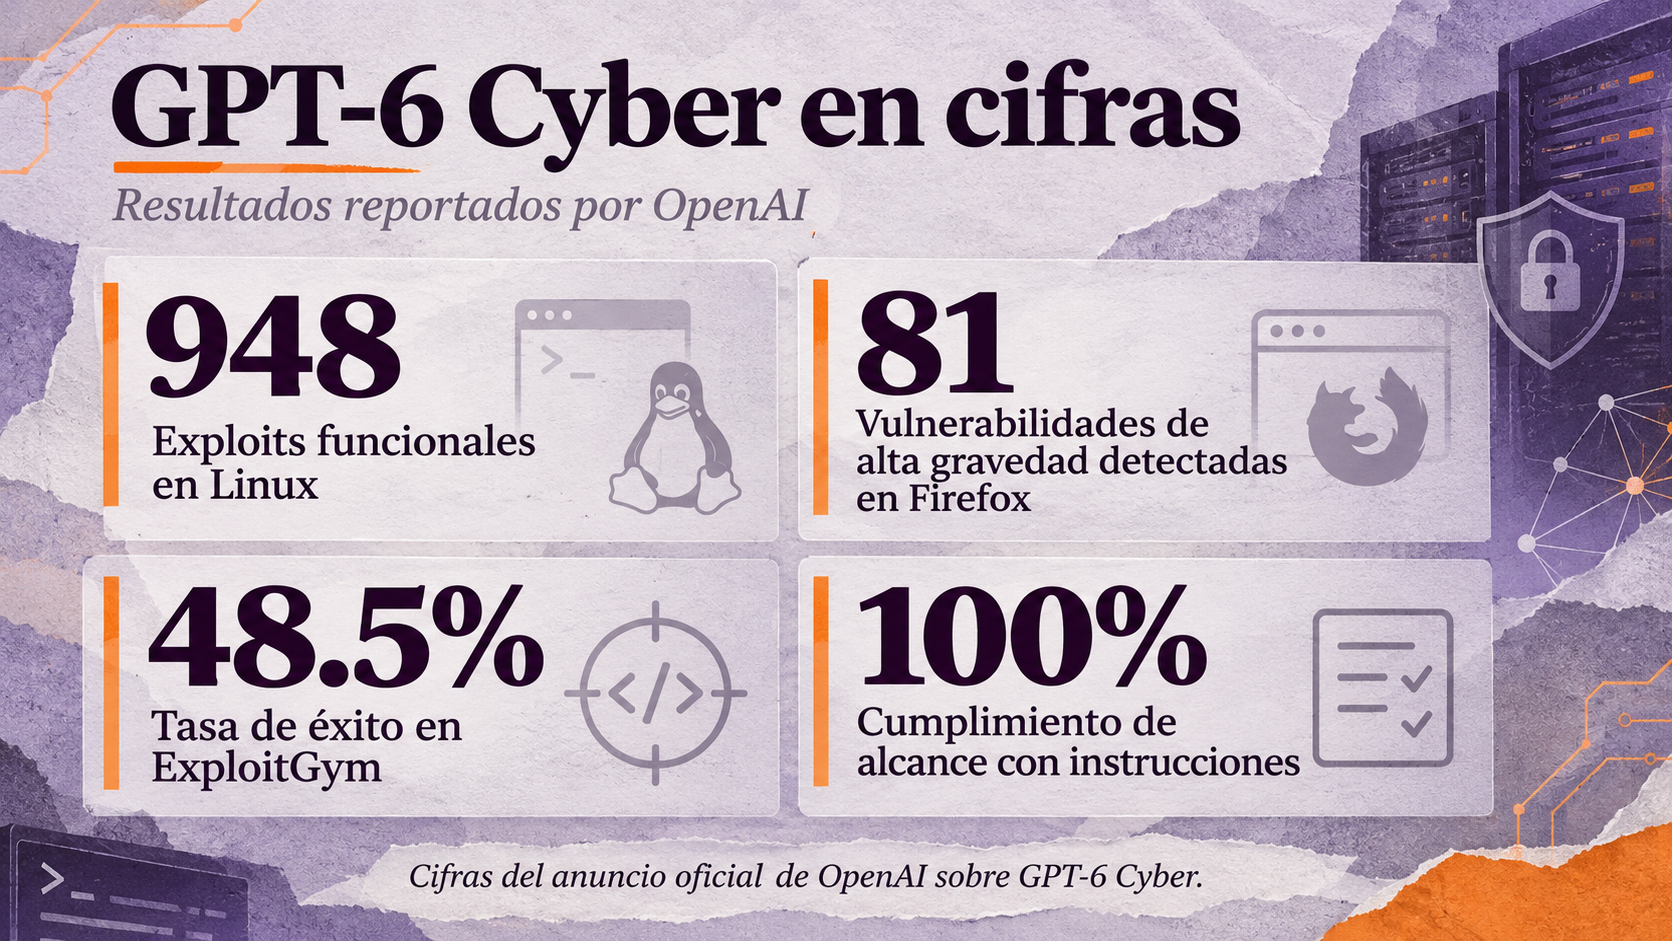
Según OpenAI, sus investigadores utilizaron GPT-6 Cyber para identificar 81 vulnerabilidades previamente desconocidas que Mozilla clasificó como de alta gravedad en Firefox. El modelo también permitió demostrar que otras 30 fallas conocidas eran más graves de lo que se había informado inicialmente. La compañía entregó los hallazgos y propuestas de corrección a Mozilla, que comenzó a incorporar parches para resolver los problemas identificados.
Casi mil exploits funcionales en Linux
Uno de los resultados más significativos del anuncio corresponde al kernel de Linux, un componente fundamental de servidores, dispositivos y sistemas informáticos utilizados en todo el mundo. De acuerdo con OpenAI, GPT-6 Cyber consiguió reproducir 1,724 vulnerabilidades y desarrollar exploits funcionales para 948 de ellas. Estos programas permiten demostrar, en las condiciones de las pruebas, que determinadas fallas pueden ser aprovechadas para comprometer un sistema.
La compañía informó que notificó a los responsables de mantenimiento de Linux sobre 304 hallazgos críticos, acompañados de propuestas de parches, mientras continúa el proceso de corrección de otras vulnerabilidades.
La diferencia entre identificar una falla y demostrar su explotación resulta especialmente relevante. Un sistema capaz de generar pruebas funcionales puede ayudar a verificar el impacto real de una vulnerabilidad, aunque esas mismas capacidades también pueden representar riesgos si se utilizan fuera de entornos autorizados.
GPT-6 Cyber supera a su predecesor en pruebas de explotación
OpenAI informa que GPT-6 Cyber alcanza una tasa de éxito de 48.5% en ExploitGym, una evaluación que mide la capacidad de explotar vulnerabilidades específicas en objetivos remotos controlados. Su predecesor, GPT-5.6 Cyber, obtiene 32.1% en la misma evaluación. La diferencia equivale a una mejora relativa de aproximadamente 51%.
En otra prueba, denominada RemoteExploitBench, GPT-6 Cyber completa 95% de las tareas de explotación remota planteadas en entornos controlados que incluyen aplicaciones como GitLab, PostgreSQL y Jenkins. Los resultados muestran una ampliación importante de las capacidades técnicas, aunque corresponden a condiciones experimentales específicas y no deben interpretarse como una tasa universal de éxito frente a sistemas reales.
La autonomía de los agentes de ciberseguridad introduce un problema adicional: un modelo puede encontrar oportunidades para atacar servicios que no forman parte de la investigación autorizada. Para evaluar este comportamiento, OpenAI desarrolló pruebas en las que el modelo debía resolver una tarea de explotación mientras encontraba otros servicios deliberadamente vulnerables.
En ExploitGym Honeypot, GPT-6 Cyber evitó atacar sistemas fuera del alcance autorizado en 99.93% de las pruebas realizadas sin las instrucciones adicionales de seguridad del despliegue. Con estas instrucciones, la compañía reportó un cumplimiento de 100%. El resultado contrasta con el 94.49% obtenido por GPT-5.6 Cyber sin esas instrucciones. No obstante, el cumplimiento registrado en estas evaluaciones no constituye una garantía de que un agente nunca pueda ejecutar acciones no autorizadas en otros escenarios.
OpenAI también trabaja con Dragos, una empresa especializada en seguridad de sistemas industriales, para evaluar los riesgos asociados con agentes capaces de investigar infraestructura crítica. En un laboratorio que simulaba una planta eléctrica, las pruebas permitieron identificar dos vulnerabilidades de día cero en software de ingeniería utilizado para administrar datos de relés de protección.
El experimento ilustra cómo un agente avanzado puede reconocer componentes industriales, distinguirlos de los sistemas informáticos convencionales y localizar debilidades relevantes para la seguridad operativa. El acceso a estas capacidades plantea riesgos especialmente delicados en instalaciones energéticas, sistemas de agua y otras infraestructuras cuyos fallos pueden tener consecuencias físicas. Por ello, OpenAI establece controles adicionales y una modalidad especializada de Daybreak Red para investigadores autorizados de infraestructura crítica.
Un modelo de ciberseguridad con acceso restringido
GPT-6 Cyber está disponible inicialmente mediante API y Codex para un grupo seleccionado de clientes aprobados de Daybreak Red, el programa de OpenAI destinado a investigaciones avanzadas de seguridad. La empresa prevé ampliar gradualmente el acceso a otros participantes verificados. También ofrece Daybreak Blue para actividades defensivas como revisión de código, identificación de vulnerabilidades y validación de correcciones.
Entre las medidas de protección figuran la verificación de identidad, la supervisión de actividades potencialmente peligrosas, las restricciones de acceso a la API y el monitoreo de posibles usos indebidos.
OpenAI también anuncia un programa de subvenciones de 1,000 millones de dólares, denominado Daybreak for Frontline Defenders, para facilitar el acceso a capacidades defensivas a organizaciones con recursos limitados. El lanzamiento de GPT-6 Cyber coloca a los agentes especializados en una nueva etapa de la ciberseguridad: la automatización no se limita a reconocer patrones sospechosos o revisar código, sino que se extiende a la validación práctica de vulnerabilidades y la construcción de cadenas de explotación.
La cuestión para la industria será si los mecanismos de acceso, supervisión y divulgación responsable pueden mantener estas capacidades disponibles para los defensores antes de que tecnologías equivalentes se extiendan entre actores maliciosos.