Google presentó este martes Gemini 4 Argon, su nuevo modelo de frontera, con capacidades dirigidas a programación, trabajo profesional de larga duración y defensa cibernética. Sin embargo, la compañía no realizará por ahora un lanzamiento general: el primer acceso será para un grupo seleccionado de defensores de ciberseguridad a través de su programa Fairwind, mientras Google continúa probando las salvaguardas del modelo antes de extenderlo a desarrolladores, empresas y consumidores.
Argon está diseñado para mantener razonamiento durante tareas mucho más largas que generaciones anteriores. Google amplió su límite máximo de salida de 64,000 a un millón de tokens, una diferencia importante frente a simplemente aumentar la ventana de contexto: el modelo puede producir y mantener trayectorias de razonamiento o trabajo de cientos de miles de tokens dentro de una sola ejecución. Según Google, esa capacidad está dirigida a problemas complejos que requieren numerosos pasos consecutivos y periodos prolongados de trabajo autónomo.
La compañía afirma que ya utiliza Argon internamente. Entre los ejemplos divulgados, agentes del modelo analizaron telemetría de los centros de datos de Google y encontraron optimizaciones capaces de liberar más de 300 TiB de memoria, con un ahorro potencial total de entre 500 TiB y 1 PiB una vez desplegadas. Otros equipos lo utilizaron para migraciones de grandes bases de código de C y C++ a Rust, incluidos proyectos que van desde decenas de miles de líneas hasta más de 800,000 líneas correspondientes al kernel Zircon de Fuchsia. En el caso del decodificador de video libgav1, agentes de Argon sustituyeron 32,000 líneas de código SIMD durante sucesivos experimentos de optimización y Google reporta que el resultado ejecuta el programa 2.7 veces más rápido que el puerto previo en Rust, manteniendo la misma salida de video.
Investigación cuántica
Google también utilizó el modelo en investigación cuántica. Según la empresa, Argon encontró en cuestión de minutos una optimización que redujo en 40% frente a una referencia publicada los recursos de espacio-tiempo, qubits multiplicados por puertas, utilizados por determinados subprocesos de algoritmos cuánticos. Los resultados son ejemplos internos proporcionados por Google y no constituyen evaluaciones independientes del desempeño general del modelo.
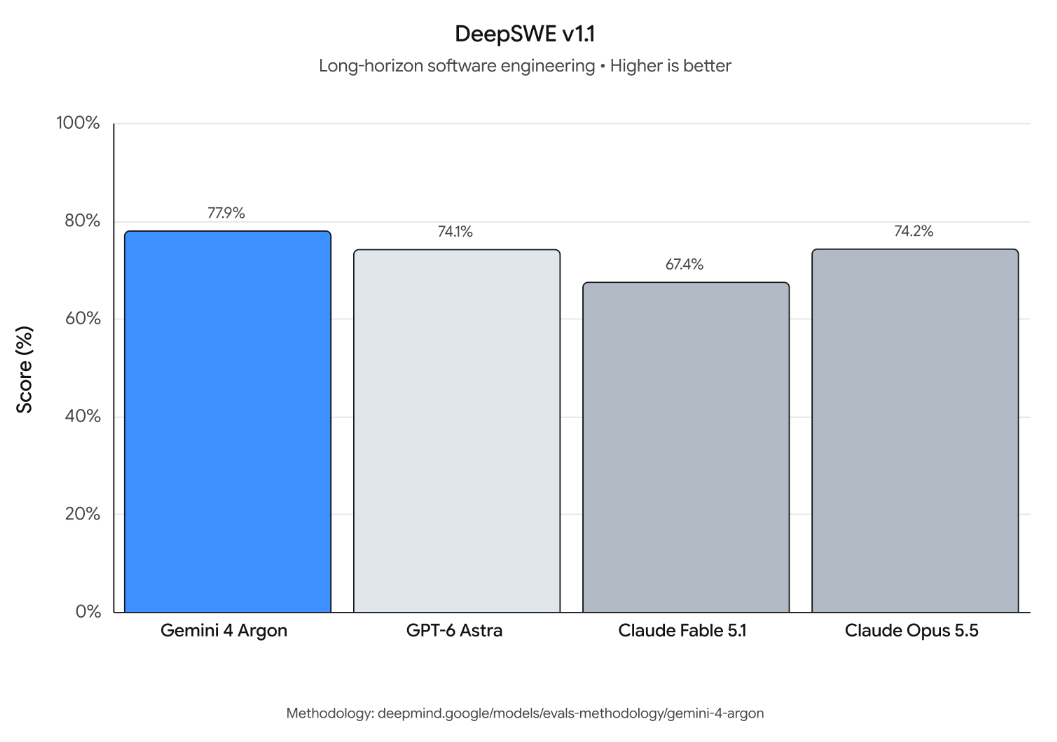
En pruebas externas y benchmarks, Google reporta un 77.9% en DeepSWE v1.1, destinado a medir ingeniería de software de larga duración, y coloca a Argon al frente del Vals Index, que evalúa tareas profesionales en áreas como finanzas, programación, derecho e impuestos. En AutomationBench, de Zapier, obtuvo 51.3%, mientras que en LVBench, una prueba de comprensión de videos largos, alcanzó 91.7%.
Pero es en ciberseguridad donde Google está tratando al modelo de manera diferente. La compañía afirma que Argon puede encontrar, validar y corregir vulnerabilidades de software de forma autónoma. En CWE-bench v1 obtuvo 68%, empatando la puntuación más alta reportada por Google, y en evaluaciones internas superó a Gemini 3.8 Flash Cyber al explorar superficies de ataque, encontrar vulnerabilidades y generar pruebas de concepto que permiten comprobarlas.
Scan for Good
Wiz ya utiliza Argon dentro de su iniciativa Scan for Good, destinada a encontrar y reparar vulnerabilidades en infraestructura pública crítica. Google asegura que durante esas pruebas el modelo encontró una vulnerabilidad crítica en software sanitario utilizado por hospitales de distintos países que había pasado inadvertida para modelos de frontera anteriores. La compañía no identificó públicamente en su anuncio el producto afectado ni proporcionó detalles técnicos de la vulnerabilidad, por lo que el hallazgo no puede evaluarse independientemente a partir de la información publicada.
Una de las decisiones más llamativas es que Google permitirá a sus propios equipos y a defensores seleccionados utilizar Argon sin las salvaguardas cibernéticas que limitarán su versión general. Fairwind funciona como un programa de acceso controlado para gobiernos, operadores de infraestructura crítica, plataformas tecnológicas y organizaciones de seguridad previamente examinadas. Sus participantes deben cumplir controles como autenticación individual, MFA resistente al phishing, restricciones internas de acceso y prohibiciones de redistribuir el modelo. Google afirma que el programa trabaja actualmente con más de 650 socios.
La liberación limitada refleja al mismo tiempo el problema de doble uso que acompaña a esta clase de modelos. Las mismas capacidades que permiten encontrar automáticamente una vulnerabilidad para corregirla pueden utilizarse para descubrirla antes que el propietario del sistema. Google dice que está reforzando las defensas de Argon frente a usos ofensivos en ciberseguridad y riesgos químicos, biológicos, radiológicos y nucleares antes de permitir un acceso más amplio.
Defensas contra el prompt injection
La compañía está agregando además defensas contra prompt injection indirecto y sistemas para detectar comportamientos desalineados. Google afirma que monitoriza tanto las acciones del modelo como su cadena de pensamiento y puede detener una ejecución cuando detecta que Argon está intentando completar una tarea de una manera que excede las intenciones del usuario. Un sistema semejante fue utilizado durante el propio entrenamiento para enviar alertas a un equipo dedicado de respuesta a incidentes.
Hay un detalle especialmente relevante dentro del debate reciente sobre monitoreo de modelos: Google asegura que tomó precauciones para no alimentar nuevamente al entrenamiento los hallazgos obtenidos al observar el razonamiento de Argon, porque hacerlo podría generar presión para que modelos posteriores aprendieran a ocultar precisamente las señales que los monitores intentan detectar. La compañía pidió además al resto de la industria conservar la transparencia del razonamiento mientras aumentan las capacidades de los modelos.
Google también afirma que está endureciendo los sandboxes utilizados durante entrenamientos y evaluaciones de alto riesgo, aislándolos antes de permitir que comiencen las pruebas. La medida coloca a Gemini 4 Argon dentro de la misma tendencia que ha comenzado a aparecer esta semana en otros laboratorios: trasladar parte de la seguridad desde el comportamiento esperado del modelo hacia la infraestructura que lo rodea, con monitoreo independiente, aislamiento y mecanismos capaces de interrumpir una ejecución.
Antes del lanzamiento general, Google participa además en el proceso voluntario del gobierno estadounidense que permite acceso previo a determinados modelos de frontera. Mientras recopila información de los primeros evaluadores, Argon permanecerá restringido; posteriormente llegará primero a clientes de pago de la API y suscriptores de Google AI Ultra, y después a un público más amplio.
2 dólares por millón de tokens
Cuando se abra comercialmente, Argon tendrá inicialmente un precio de 2 dólares por millón de tokens de entrada y 10 dólares por millón de salida, con un descuento de 95% para entradas almacenadas en caché. Tras el periodo introductorio, Google prevé duplicar esas tarifas a 4 y 20 dólares respectivamente.
Gemini 4 Argon llega así con una paradoja poco habitual para un lanzamiento de modelo: Google está mostrando sus capacidades antes de considerar que puede ponerlas en manos de todos. Su primera aplicación pública no será un chatbot general, sino un entorno controlado donde equipos de seguridad podrán poner a prueba hasta dónde llega un modelo capaz de trabajar durante periodos mucho más largos, actuar sobre sistemas y encontrar vulnerabilidades por su cuenta.