Documentos presentados ante autoridades estadounidenses revelan que los atacantes utilizaron credenciales válidas para acceder a datos personales de Uber sin activar las alertas de seguridad. El incidente en Fireworks AI también comprometió información de clientes de Notion y conjuntos de datos utilizados en servicios de inteligencia artificial.
Uber confirmó una filtración de información personal de sus conductores en Estados Unidos, relacionada con un ataque informático contra Fireworks AI, una empresa que proporciona infraestructura para ejecutar y desarrollar modelos de inteligencia artificial. El incidente, ocurrido en octubre de 2026 y divulgado públicamente el 13 de noviembre, también afectó a Notion, que reconoció la exposición de transcripciones de conversaciones de su asistente de IA.
De acuerdo con una notificación presentada por Uber el 10 de noviembre ante la Fiscalía General de Iowa, una persona no autorizada utilizó credenciales internas comprometidas de su proveedor tecnológico para ingresar a un entorno de almacenamiento en la nube creado específicamente para facilitar las operaciones de ese proveedor. Los archivos comprometidos incluían imágenes de licencias de conducir y datos extraídos de esos documentos, como nombres, direcciones, fechas de nacimiento y números de licencia.
«Les escribo en nombre de Uber Technologies, Inc., para informarles sobre un reciente incidente de seguridad que afectó a aproximadamente 2999 residentes de su estado. El 9 de octubre de 2026, un proveedor de servicios notificó a Uber que un tercero no autorizado había comprometido las credenciales internas del proveedor de servicios y las había utilizado para acceder a la cuenta de Uber con dicho proveedor. Uber inmediatamente interrumpió la conexión de datos con el proveedor de servicios e inició una investigación», señala el reporte.
El documento revela que el entorno afectado se encontraba bajo los mecanismos de gestión de seguridad de Uber y era supervisado por su equipo de seguridad en la nube. Aunque contaba con alertas habilitadas, estas no se activaron porque el intruso empleó credenciales válidas y flujos de datos permitidos a través de la conexión con el proveedor. Según Uber, esas credenciales no daban acceso a otros sistemas de la compañía.
«La investigación de Uber determinó que la información personal involucrada en el incidente incluía imágenes de licencias de conducir y datos de texto extraídos, como nombre, dirección, fecha de nacimiento y número de licencia de conducir», indica el documento.
Un ataque que comenzó en octubre
La cronología presentada por Uber establece que el acceso no autorizado a sus datos ocurrió el 7 de octubre. Dos días después, el proveedor informó a la compañía sobre el compromiso de sus credenciales internas. Uber aseguró que desconectó inmediatamente los flujos de datos con ese proveedor y comenzó una investigación que, el 13 de octubre, confirmó que la información personal había sido consultada mediante las credenciales comprometidas.
Aunque la comunicación oficial enviada a los afectados no identifica al proveedor, TechCrunch informó que se trata de Fireworks AI. Un portavoz de Uber confirmó al medio que las notificaciones correspondían a un incidente de seguridad relacionado con esa empresa, que tenía acceso a determinados datos de Uber. Reuters también documentó las notificaciones presentadas ante las autoridades estatales estadounidenses.
Las comunicaciones oficiales permiten confirmar que miles de personas resultaron afectadas. Uber informó sobre aproximadamente 2,999 residentes de Iowa, mientras que los registros examinados por TechCrunch identifican 3,430 afectados en Carolina del Sur y 2,567 en Massachusetts. La notificación también menciona a 1,873 residentes de Rhode Island.
Dos plataformas especializadas en registros de filtraciones, DisclosureLens y BreachTally, reproducen una declaración atribuida a Uber ante la Fiscalía General de Texas, presentada el 13 de noviembre, que señala 149,346 personas afectadas en total, incluidas 4,296 en ese estado. Sin embargo, el dato nacional todavía requiere una comprobación directa en el registro oficial de Texas, cuya consulta pública utiliza una tabla dinámica.
Fireworks AI reconoce un alcance mayor del incidente
Fireworks AI había reconocido inicialmente un incidente de seguridad detectado el 6 de octubre. En su comunicado del 9 de ese mes, actualizado el 10 de octubre, la empresa explicó que una persona no autorizada había utilizado credenciales internas y accedido a variables de entorno empleadas en trabajos de evaluación de modelos. En ese momento, aseguró que no había encontrado evidencia de acceso indebido a información personal, conjuntos de datos de clientes, modelos o tráfico de inferencia dentro de su perímetro de seguridad.
«El 6 de octubre, Fireworks identificó un incidente de seguridad relacionado con el uso no autorizado de credenciales internas de Fireworks. Un tercero no autorizado accedió a variables de entorno utilizadas en trabajos de evaluación en un número limitado de cuentas de clientes. Según nuestra investigación hasta el momento, no hemos detectado evidencia de acceso no autorizado a modelos de clientes, conjuntos de datos, datos de entrenamiento, información personal o tráfico de inferencia dentro del perímetro de seguridad o control de Fireworks,» señala su reporte.
La evaluación cambió durante las semanas siguientes. En una actualización publicada el 9 de noviembre, Fireworks AI reconoció que la investigación había identificado exposición de información de cuentas y facturación, además de credenciales, conjuntos de datos y fragmentos incompletos de pesos de modelos correspondientes a determinados clientes. La compañía contrató a la unidad de investigación de amenazas Unit 42, de Palo Alto Networks, para colaborar en el análisis forense del incidente.
La empresa también reportó actividad adicional relacionada con un incidente de seguridad ocurrido el 23 de octubre en otro proveedor de servicios de nube que alojaba equipos de investigación y desarrollo de Fireworks. Según su investigación, el 24 de octubre el intruso utilizó ese acceso para llegar a máquinas de desarrollo y ejecutar una carga de trabajo no autorizada que provocó una afectación adicional de datos de clientes. La compañía asegura que no detectó nuevas intrusiones exitosas en su plataforma de clientes después del 25 de octubre.
Fireworks considera que existen indicios de vinculación con un grupo criminal motivado económicamente, interesado en vender acceso no autorizado a modelos de lenguaje mediante una práctica conocida como LLMJacking. Sin embargo, esa atribución procede de la investigación de la empresa y no demuestra por sí sola que la extracción de los documentos de Uber tuviera exactamente esa finalidad.
Notion también confirma la exposición de conversaciones privadas
El incidente no se limitó a Uber. Notion informó el 12 de noviembre que datos de menos del 1% de sus espacios de trabajo resultaron afectados por el ataque contra Fireworks AI. La empresa descubrió que el conjunto de datos comprometido incluía transcripciones de conversaciones con Notion AI utilizadas por una función denominada Insights, diseñada para ayudar a los clientes a comprender el uso de sus herramientas de inteligencia artificial.
Según Notion, la mayoría de las conversaciones comprometidas no incluían identificadores directos de sus autores ni de los espacios de trabajo a los que pertenecían, aunque el contenido de las propias transcripciones podía contener información proporcionada por los usuarios. Durante la revisión, la compañía también encontró claves API expuestas dentro de algunos mensajes, revocó credenciales de Notion y notificó a otros proveedores sobre las claves identificadas.
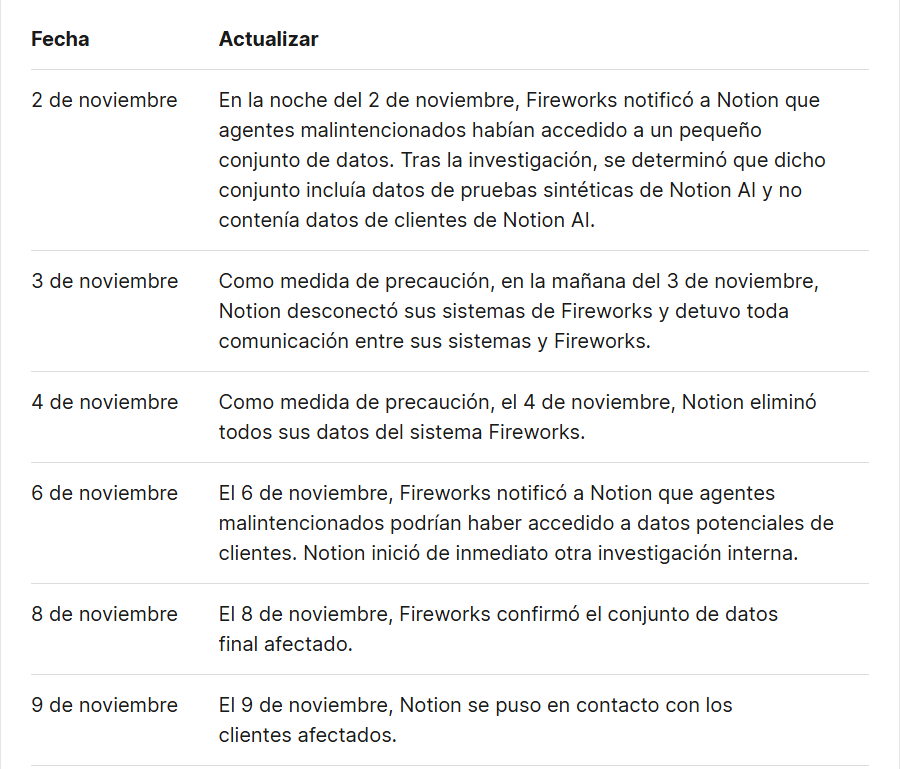
Notion explicó que utilizaba Fireworks AI para tareas de clasificación relacionadas con Insights y como proveedor de inferencia para modelos de pesos abiertos. Como medida preventiva, desconectó sus sistemas de Fireworks el 3 de noviembre, eliminó sus datos alojados allí al día siguiente y posteriormente suspendió Insights mientras continuaba la investigación. También dejó de utilizar Fireworks para servir modelos de pesos abiertos.
La exposición de datos en las cadenas de proveedores de IA
Los documentos revelan una dimensión del incidente que trasciende la vulneración de una sola empresa. En el caso de Uber, la información comprometida se encontraba en un almacenamiento preparado para las actividades de un proveedor externo. En Notion, las transcripciones formaban parte de un proceso de clasificación relacionado con el uso de inteligencia artificial. Ambos casos muestran cómo los servicios de IA pueden involucrar el almacenamiento y procesamiento de información fuera de los sistemas principales de las compañías que mantienen la relación directa con los usuarios.
En el caso de Uber permanece sin respuesta una pregunta relevante: qué actividad específica realizaba Fireworks AI con el entorno que contenía imágenes de licencias de conducir y datos extraídos de ellas. La documentación confirma la existencia de ese almacenamiento y su relación con el proveedor, pero no establece que las imágenes fueran utilizadas para entrenar, evaluar o ejecutar modelos de inteligencia artificial. Tampoco permite determinar por qué esos documentos debían encontrarse disponibles en ese entorno.
Fireworks AI sostiene que su investigación no encontró afectaciones a los servicios Inference, Training SDK y Nexus, que ofrecen retención cero de datos por defecto. La empresa también restringió temporalmente determinadas funciones de carga y descarga de conjuntos de datos y anunció cambios en la administración de credenciales y el aislamiento de sus sistemas. Estas medidas forman parte de una investigación que la compañía mantiene abierta.
Uber, por su parte, informó que ofrece monitoreo crediticio y asistencia contra fraudes a las personas afectadas. La empresa asegura que hasta el momento de sus notificaciones no había identificado un uso indebido de la información, aunque la ausencia de indicios de utilización posterior no descarta los riesgos asociados con la exposición de documentos de identidad.
El caso pone de relieve un problema de seguridad en la infraestructura de IA empresarial: una organización puede mantener controles sobre sus sistemas y, al mismo tiempo, permitir que un proveedor externo opere con credenciales y flujos de datos autorizados. Cuando esas credenciales se comprometen, el acceso indebido puede confundirse con actividad legítima y extender las consecuencias del incidente a organizaciones y usuarios que no mantienen ninguna relación directa con el proveedor vulnerado.