Las compañías señalaron que sus sistemas de procesamiento de pagos no resultaron afectados. Los incidentes involucran información de marketing y programas de beneficios, mientras persisten dudas sobre el alcance de las filtraciones.
Visa y Mastercard reconocieron incidentes de seguridad que afectaron a proveedores externos encargados de gestionar información relacionada con sus clientes, después de que el grupo de ciberextorsión n0n publicara datos atribuidos a ambas compañías. Las empresas descartaron afectaciones a sus redes centrales de pagos y señalaron que no se comprometieron números de tarjetas, aunque los reportes reabren las preocupaciones sobre la protección de información financiera almacenada fuera de las instituciones que la recopilan.
Las confirmaciones se conocieron el jueves 19 de noviembre, después de que el grupo n0n incluyera a Visa, Mastercard y JPMorgan Chase entre las organizaciones presuntamente afectadas por sus operaciones. La exposición de información de clientes de JPMorgan ya había sido reconocida por el banco, pero las declaraciones de las dos redes internacionales de pagos permiten delimitar otros incidentes relacionados con sus proveedores.
Visa identifica un incidente en Asia-Pacífico
Un portavoz de Visa confirmó que la compañía tenía conocimiento de las afirmaciones difundidas por los atacantes y las vinculó con un incidente de seguridad ocurrido en un proveedor externo de la región Asia-Pacífico.
La empresa aseguró que sus sistemas no participaron en el incidente ni resultaron afectados. También descartó que se hubieran comprometido datos utilizados para realizar pagos, incluidos los números de tarjetas.
Según una revisión de archivos publicados por n0n y reportada por Reuters, la información atribuida a Visa incluye registros que parecen corresponder a clientes de Hong Kong, Taiwán, Corea del Sur, Japón, Filipinas, Singapur, Malasia, Australia y otros mercados de la región. Los archivos contienen presuntas direcciones de correo electrónico, números telefónicos y datos asociados con campañas de marketing.
La agencia aclaró que no pudo verificar de manera independiente la autenticidad de ese material. Por lo tanto, no es posible establecer a partir de los archivos difundidos por los atacantes cuántas personas resultaron afectadas ni confirmar que todos los registros procedan efectivamente del proveedor identificado por Visa.
Mastercard confirma la exposición de correos electrónicos
Mastercard informó que fue notificada de un incidente en un proveedor externo que provocó la exposición de una cantidad limitada de direcciones de correo electrónico pertenecientes a un pequeño grupo de titulares de tarjetas inscritos en un programa específico de beneficios.
“Recientemente nos informaron de un incidente en un proveedor externo que resultó en la exposición de una cantidad limitada de direcciones de correo electrónico (información no relacionada con pagos) de un pequeño subconjunto de titulares de tarjetas inscritos en un programa de beneficios específico”, informó un portavoz de Mastercard.
La compañía precisó que los datos afectados no estaban relacionados con operaciones de pago y que la exposición había sido contenida. También aseguró que su red de procesamiento continuó funcionando normalmente y que sus clientes conservaron la posibilidad de utilizar sus tarjetas.
Mastercard indicó que trabaja con el proveedor involucrado para brindar apoyo a los titulares afectados. Hasta el momento, no se ha difundido públicamente una cifra completa de usuarios comprometidos ni se ha identificado al prestador de servicios responsable de almacenar la información expuesta.
Por separado, los archivos atribuidos a Mastercard que difundió n0n incluyen presuntos datos de marketing relacionados con clientes de América del Norte, Oriente Medio y África, así como algunas direcciones de correo de empleados. La publicación de esos archivos no constituye, por sí sola, una confirmación de su autenticidad.
n0n reclama los incidentes, pero su responsabilidad no está demostrada
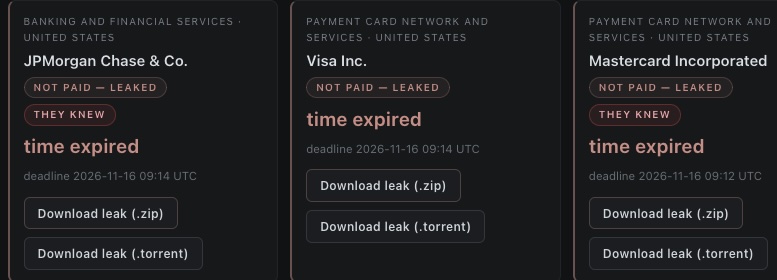
El grupo de ciberextorsión n0n publicó el 16 de noviembre afirmaciones sobre presuntas intrusiones que involucraban a JPMorgan Chase, Visa y Mastercard. En los días siguientes, las compañías confirmaron incidentes relacionados con proveedores externos, aunque sin atribuir públicamente su autoría al grupo.
Investigadores de las empresas de ciberseguridad SOCRadar y Sophos documentaron las reclamaciones de n0n. SOCRadar señaló que no había podido confirmar de manera independiente que el grupo fuera responsable de los ataques.
De acuerdo con los investigadores, n0n comenzó a aparecer públicamente en septiembre de 2026 y ha reclamado numerosos incidentes desde entonces. Sus actividades reportadas incluyen el uso de credenciales comprometidas, herramientas de acceso remoto y técnicas para localizar sistemas expuestos. Los especialistas también advirtieron que algunas de sus afirmaciones contra grandes compañías deben analizarse con cautela.
Una cuestión todavía sin resolver es si los incidentes reconocidos por las tres instituciones financieras proceden de una misma intrusión. Los proveedores afectados no han sido identificados públicamente y la coincidencia temporal entre las reclamaciones no demuestra que exista un único origen técnico.
El riesgo está en los datos almacenados fuera de las redes de pago
Aunque la información expuesta no incluya números de tarjeta ni datos de autorización bancaria, nombres, correos electrónicos y números telefónicos pueden utilizarse para elaborar campañas de phishing o suplantación de identidad dirigidas a clientes de instituciones financieras.
Un mensaje fraudulento que incorpora el nombre de un usuario o hace referencia a un programa de beneficios auténtico puede resultar más convincente que un intento de engaño genérico. Por eso, las filtraciones de bases de marketing también representan un riesgo de seguridad, aun cuando no permitan realizar directamente operaciones con tarjetas.
El caso ilustra además una dependencia estructural de las instituciones financieras: parte de la información de sus clientes se distribuye entre empresas que administran promociones, programas de fidelidad y comunicaciones comerciales. La seguridad de esos datos depende tanto de los controles de las redes de pago como de las prácticas de sus proveedores.
Visa y Mastercard mantienen que sus sistemas centrales y sus operaciones no fueron afectados. Tampoco existe evidencia pública que vincule estos incidentes con las interrupciones bancarias y tecnológicas registradas durante la misma semana.
La investigación continúa centrada en identificar el alcance de la exposición, determinar la procedencia de los archivos divulgados y establecer si los incidentes reconocidos por las compañías están técnicamente relacionados.