Octubre Negro | Entrega 2 — Investigación de EstadoRed
La concentración de alertas y ciberataques de octubre provocó advertencias sobre una crisis extraordinaria de seguridad informática. Sin embargo, una comparación de registros históricos revela que las vulnerabilidades con explotación documentada aumentaron entre 2024 y 2026, mientras que octubre de este año no supera el mismo periodo de 2025 en el catálogo de CISA. El fenómeno exige distinguir entre crecimiento sostenido, concentración de divulgaciones e intrusiones efectivamente ocurridas.
La publicación de numerosas alertas de ciberseguridad durante la tercera semana de octubre de 2026 generó la impresión de que la infraestructura digital atravesaba una situación excepcional. Vulnerabilidades críticas de PHP, Node.js y GitLab coincidieron con informes de intrusiones contra proveedores de servicios tecnológicos y ataques a mecanismos de distribución de software. La acumulación de noticias alimentó referencias a un supuesto «octubre negro», pero la proximidad de sus fechas no permite determinar si realmente ocurrió un aumento extraordinario de la actividad maliciosa.
Para examinar esta cuestión, EstadoRed comparó las incorporaciones al catálogo de vulnerabilidades explotadas conocidas de la Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) durante periodos equivalentes de 2024, 2025 y 2026. La investigación también contrastó los resultados con los registros de explotación de VulnCheck y los datos de divulgación de vulnerabilidades del Instituto Nacional de Estándares y Tecnología (NIST).
Los resultados muestran dos fenómenos simultáneos. Por una parte, existe un crecimiento interanual de las vulnerabilidades cuya explotación fue documentada. Por otra, la concentración de incorporaciones registradas durante octubre de 2026 no supera la observada en el mismo intervalo de 2025. Esto no descarta que hayan ocurrido incidentes particularmente graves, pero cuestiona la idea de que octubre represente por sí mismo una ruptura estadística respecto de los años anteriores.
Octubre de 2026 no supera el mismo periodo de 2025
El catálogo de CISA, conocido como KEV por sus siglas en inglés, reúne vulnerabilidades para las que el organismo dispone de evidencia de explotación activa. A diferencia de las bases generales de vulnerabilidades, no incluye todas las fallas descubiertas, sino aquellas que satisfacen sus criterios de incorporación.
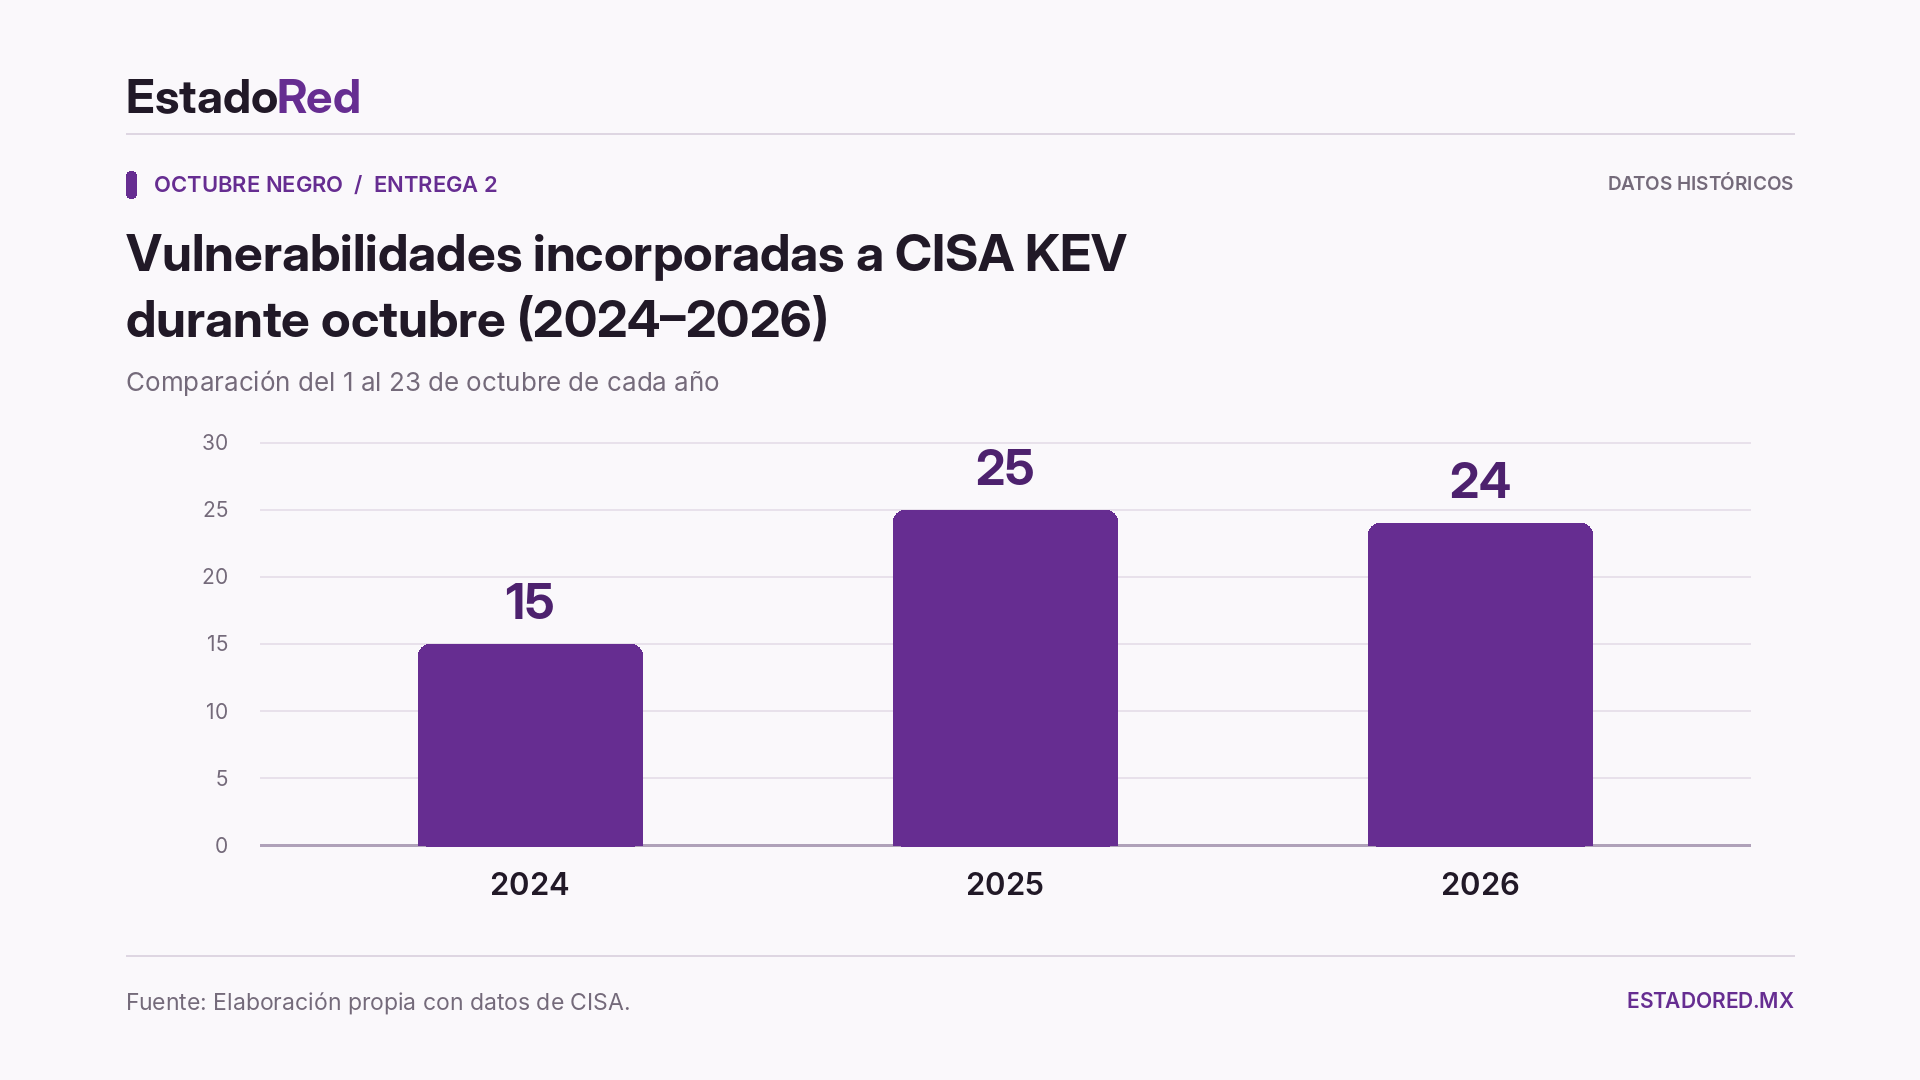
Al comparar únicamente las fechas comprendidas entre el 1 y el 23 de octubre de cada año, encontramos que CISA incorporó 15 vulnerabilidades en 2024, 25 en 2025 y 24 en 2026.
La diferencia entre los dos últimos años es pequeña: octubre de 2026 registró una incorporación menos que el mismo periodo del año anterior, equivalente a una variación de −4%. Respecto de 2024, el volumen es 60% mayor.
Este comportamiento revela un aumento frente a los niveles de dos años atrás, pero no una aceleración continua durante octubre. En otras palabras, la concentración actual es compatible con un entorno en el que las vulnerabilidades explotadas documentadas ya son más frecuentes que en 2024.
La comparación se elaboró utilizando el campo dateAdded del catálogo oficial de CISA, con corte al 23 de octubre de 2026. Esta fecha identifica cuándo el organismo incorporó cada vulnerabilidad a su registro, no cuándo comenzó a explotarse. Por ello, las cifras sirven para medir actividad de documentación institucional, pero no la frecuencia directa de los ciberataques.
El crecimiento es más evidente al ampliar la observación
La comparación de los primeros nueve meses de cada año revela una tendencia más consistente. Entre enero y septiembre de 2024, CISA incorporó 131 vulnerabilidades a KEV. Durante el mismo periodo de 2025 fueron 183, mientras que en 2026 se registraron 246.
Esto representa un aumento de 39.7% entre 2024 y 2025 y de 34.4% entre 2025 y 2026. En conjunto, las incorporaciones crecieron 87.8% durante los periodos examinados.
Sin embargo, los incrementos no fueron uniformes. En septiembre de 2026, CISA incorporó 43 vulnerabilidades, una cifra superior a las 24 registradas entre el 1 y el 23 de octubre. Otros meses de este mismo año, como abril y agosto, también alcanzaron 31 incorporaciones.
La evolución permite observar un aumento en el volumen documentado desde 2024, acompañado de variaciones mensuales. Por tanto, no sería correcto interpretar una acumulación de alertas durante unos cuantos días como prueba automática de un incremento excepcional.
Existe, además, una limitación importante: el catálogo de CISA no pretende contabilizar todas las vulnerabilidades explotadas del mundo. Su cobertura depende de criterios de selección, disponibilidad de evidencia y prioridades institucionales. Un aumento en las incorporaciones también puede reflejar mejoras en los mecanismos de detección y documentación.
VulnCheck confirma el crecimiento, pero introduce una diferencia importante
Para contrastar los resultados de CISA, EstadoRed examinó los informes semestrales de VulnCheck, que mantiene un catálogo independiente de vulnerabilidades con evidencia de explotación real. Durante el primer semestre de 2024, VulnCheck documentó 390 vulnerabilidades con nuevas evidencias públicas de explotación. En los primeros seis meses de 2025 registró 432 y durante el mismo periodo de 2026 identificó 495.
Esto representa un incremento de 10.8% entre 2024 y 2025 y de 14.6% entre 2025 y 2026, equivalente a un crecimiento acumulado de 26.9%. Aunque las magnitudes difieren de las registradas por CISA, ambas fuentes muestran una tendencia ascendente. La diferencia se explica, en parte, porque VulnCheck observa un conjunto más amplio de productos, fuentes de información y evidencias.
Pero el informe del primer semestre de 2026 aporta una distinción particularmente relevante: las vulnerabilidades divulgadas están aumentando más rápido que aquellas cuya explotación ha sido documentada. Según VulnCheck, la relación entre nuevas incorporaciones a su catálogo KEV y nuevas CVE publicadas durante el mismo semestre disminuyó de 1.9% en 2025 a 1.4% en 2026. Esta relación no representa la probabilidad de explotación de una vulnerabilidad individual, porque las nuevas evidencias pueden corresponder a fallas publicadas durante años anteriores.
Aun así, muestra que el crecimiento de las divulgaciones no se traduce automáticamente en un aumento equivalente de los registros de explotación. VulnCheck también advirtió que parte del incremento desde 2024 coincide con una expansión de los registros relacionados con complementos de WordPress, impulsada por organizaciones que han intensificado la identificación y documentación de vulnerabilidades en ese ecosistema.
Esto significa que parte de la tendencia puede reflejar cambios en la cobertura de investigación, además de variaciones en la actividad maliciosa.
Las divulgaciones crecieron hasta modificar el trabajo del NIST
El aumento del volumen de vulnerabilidades reportadas también está documentado por una institución pública. El 15 de abril de 2026, el NIST anunció que modificaría el funcionamiento de su Base Nacional de Vulnerabilidades debido a que el volumen de nuevas entradas CVE había superado su capacidad de análisis bajo el modelo anterior.
Según el organismo, las nuevas entradas aumentaron 263% entre 2020 y 2025. Durante el primer trimestre de 2026, el crecimiento fue cercano a un tercio respecto del mismo periodo del año anterior. La institución explicó que en 2025 había enriquecido cerca de 42,000 registros, una cifra superior a la de años anteriores, pero insuficiente para analizar todas las nuevas entradas con el mismo nivel de detalle. A partir de abril comenzó a priorizar las vulnerabilidades que cumplían determinados criterios de riesgo, entre ellas las incorporadas al catálogo KEV.
Este cambio institucional demuestra que el incremento de las divulgaciones es suficientemente importante para modificar los procedimientos de una de las principales organizaciones encargadas de procesar información sobre vulnerabilidades. Sin embargo, no significa que todas las nuevas CVE representen amenazas de la misma gravedad. Tampoco permite establecer que el número de ataques haya aumentado en la misma proporción.
Una parte del crecimiento puede estar relacionada con la ampliación de la investigación de seguridad, la incorporación de nuevos productos al sistema de registro y el descubrimiento de problemas que anteriormente no eran documentados.
El efecto de los calendarios de seguridad
La concentración de octubre también requiere distinguir entre las fechas en que se descubren las vulnerabilidades y aquellas en que las organizaciones deciden publicar sus avisos. Los desarrolladores de software suelen agrupar correcciones en ciclos periódicos. En otros casos, coordinan divulgaciones con investigadores y organizaciones afectadas para que existan medidas de mitigación cuando los detalles técnicos se hagan públicos.
Esta práctica puede provocar que diferentes proyectos publiquen actualizaciones durante una misma semana, aunque los problemas se hayan identificado en momentos distintos. La tercera semana de octubre ofrece varios ejemplos. Node.js había anunciado previamente su actualización del 21 de octubre. Oracle publicó su ciclo trimestral de correcciones el día 20. Las alertas sobre SiteGuard y determinadas vulnerabilidades de Plex también correspondían a problemas que habían sido comunicados o corregidos anteriormente.
El 20 de octubre, CISA incorporó seis vulnerabilidades a su catálogo KEV, pero cuatro pertenecían a una misma cadena de explotación de Plex Media Server. Las otras dos afectaban a SiteGuard Server Edition y Siemens Software Center. Por tanto, esas seis incorporaciones no correspondían a seis incidentes independientes contra seis empresas diferentes.
La diferencia es importante para cualquier comparación histórica. Si se cuentan por separado todas las vulnerabilidades de un mismo producto, los parches publicados y las actualizaciones posteriores de otras instituciones, una sola investigación puede aparecer varias veces dentro de una cronología de noticias.
Los ataques tampoco comenzaron necesariamente cuando fueron publicados
Un segundo problema de medición aparece al examinar las intrusiones contra proveedores. En octubre se conocieron incidentes de seguridad que habían comenzado varios días antes de sus respectivos comunicados. Algunos informes retrospectivos identificaron incluso exposiciones de credenciales y accesos sospechosos correspondientes a meses anteriores.
La fecha de publicación de un informe no equivale necesariamente a la de primera intrusión. Entre ambos acontecimientos puede transcurrir un periodo durante el cual el proveedor detecta actividad anómala, investiga sus registros, contiene el incidente y determina qué información puede comunicar.
Por ello, una sucesión de avisos publicados durante tres o cuatro días puede agrupar acontecimientos que comenzaron en diferentes momentos. Para establecer si la actividad maliciosa realmente aumentó durante octubre de 2026 sería necesario reconstruir una serie histórica de incidentes confirmados, utilizando sus fechas de primera intrusión conocida y aplicando el mismo criterio de selección a todos los años.
Las bases de vulnerabilidades no resuelven por sí mismas este problema. Una vulnerabilidad explotada puede participar en miles de ataques, mientras que una intrusión contra un proveedor puede ocurrir mediante credenciales robadas sin que exista una nueva CVE asociada. Esta diferencia impide utilizar directamente las cifras de CISA KEV como si fueran el número total de empresas comprometidas o campañas informáticas ocurridas durante un mes.
¿Se están explotando las vulnerabilidades más rápidamente?
El incremento de divulgaciones también ha provocado inquietudes sobre la posibilidad de que los atacantes estén reduciendo el tiempo necesario para aprovechar una falla. Sin embargo, los registros de VulnCheck muestran un comportamiento más matizado.
Durante el primer semestre de 2024, la compañía identificó 196 vulnerabilidades con evidencia de explotación dentro de los primeros 31 días posteriores a su publicación. Durante el mismo periodo de 2025 registró 194 y en 2026 aproximadamente 200.
Estas cifras indican que la explotación temprana documentada se ha mantenido relativamente estable en números absolutos, pese al crecimiento general de las divulgaciones. El resultado no descarta que determinadas herramientas permitan explotar vulnerabilidades con mayor rapidez, ni que existan sectores donde los intervalos se estén reduciendo. Pero no respalda, por sí solo, la existencia de una aceleración generalizada durante los primeros 31 días de vida pública de las CVE. Además, las evidencias de explotación suelen aparecer después de que ocurrieron los ataques. Las cifras correspondientes a vulnerabilidades recientes pueden aumentar conforme se publiquen nuevas investigaciones.
¿Qué demuestra realmente Octubre Negro?
La comparación histórica permite distinguir tres fenómenos que frecuentemente aparecen agrupados bajo una misma narrativa de crisis. El primero es el crecimiento sostenido del número de vulnerabilidades divulgadas. Está documentado por NIST y refleja una presión creciente sobre los mecanismos encargados de procesar y priorizar las alertas de seguridad.
El segundo es el aumento de las vulnerabilidades con nueva evidencia pública de explotación, observado tanto en CISA como en VulnCheck. La tendencia es ascendente desde 2024, pero sus cifras dependen de la cobertura de cada registro y no deben interpretarse como una medición directa del número de ataques.
El tercero es la concentración temporal de noticias sobre intrusiones contra proveedores tecnológicos. Aunque varios incidentes de octubre tienen consecuencias relevantes, todavía no disponemos de una serie histórica suficientemente completa y comparable que permita establecer si su frecuencia fue excepcional.
La evidencia disponible, por tanto, no confirma que octubre de 2026 represente un punto de ruptura en la actividad maliciosa. En el indicador de incorporaciones a CISA KEV, el periodo del 1 al 23 de octubre incluso se mantiene ligeramente por debajo del mismo intervalo de 2025.
Eso no significa que los incidentes recientes carezcan de importancia, ni que el crecimiento histórico de las vulnerabilidades deba considerarse normal desde el punto de vista de la seguridad. Significa que la gravedad de los acontecimientos y su excepcionalidad estadística son preguntas diferentes.
Una concentración de ataques puede provocar consecuencias graves sin alcanzar un récord histórico. Del mismo modo, un aumento sostenido de vulnerabilidades puede representar una presión importante sobre las organizaciones incluso cuando no existe un mes extraordinario.
La investigación de EstadoRed encuentra que el llamado «octubre negro» se desarrolla dentro de una tendencia de crecimiento documentada desde años anteriores. Las cifras permiten cuestionar la interpretación de una crisis que apareció repentinamente durante la tercera semana del mes, pero todavía no permiten determinar si las intrusiones contra proveedores constituyen una anomalía independiente.
La conclusión provisional es que octubre de 2026 no destaca por un aumento excepcional de incorporaciones al catálogo KEV respecto del mismo periodo de 2025; lo que sí destaca es la persistencia de una tendencia de crecimiento de las vulnerabilidades documentadas desde 2024.
La evaluación completa del riesgo requiere algo más que contar fallas. Es necesario examinar cuáles se explotan, con qué rapidez, qué organizaciones resultan comprometidas y qué consecuencias tienen los ataques sobre sistemas que dependen unos de otros.
Esta es la segunda entrega de «Octubre Negro: anatomía de una crisis de ciberseguridad», una serie de investigación de EstadoRed. La próxima entrega examinará el papel de la inteligencia artificial en el descubrimiento y la explotación de vulnerabilidades, así como la evidencia disponible sobre posibles cambios en la velocidad de estos procesos.