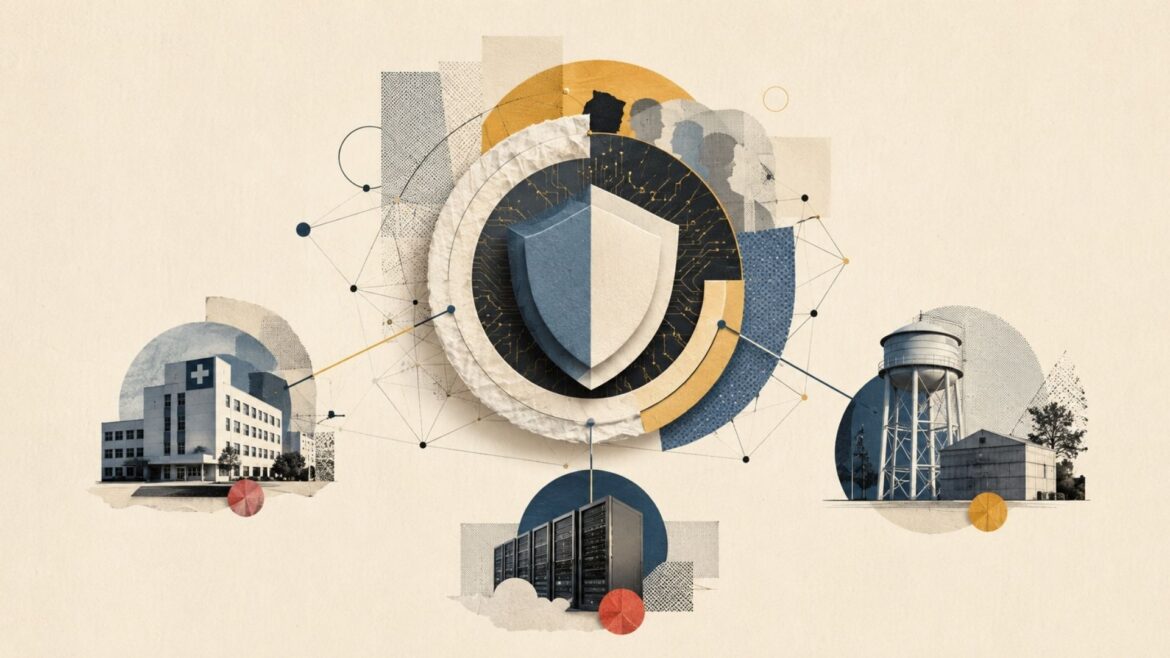
Más de 100 empresas y organizaciones, entre ellas OpenAI, Anthropic, Google, Microsoft, Amazon Web Services, Cloudflare, CrowdStrike, Cisco, IBM, Mastercard y Visa, hicieron un llamado conjunto para acelerar la protección de hospitales, sistemas de agua, gobiernos locales y otras infraestructuras críticas ante el aumento esperado de ciberataques potenciados por inteligencia artificial. La carta, publicada el 27 de agosto, advierte que existe una “ventana limitada” para fortalecer las defensas antes de que las capacidades cibernéticas de los modelos se vuelvan más accesibles, frecuentes y sofisticadas.
El documento, titulado A Call for Collective Action on Cyber Defense, no propone frenar el desarrollo de modelos ni limitar su acceso de manera general. Su planteamiento es diferente: las mismas capacidades de IA que pueden reducir el costo y aumentar la velocidad de los ataques deberían desplegarse masivamente del lado defensivo antes de que los atacantes puedan aprovecharlas a mayor escala. Los firmantes sostienen que los próximos meses ofrecen una oportunidad para corregir vulnerabilidades acumuladas durante años, particularmente en organizaciones que operan servicios esenciales y que históricamente han tenido equipos de seguridad pequeños o presupuestos insuficientes.
“En los próximos meses”, señala la carta, los ataques habilitados por IA podrían volverse mucho más generalizados y sofisticados conforme aumentan las capacidades de modelos desarrollados alrededor del mundo. Entre los sistemas que los firmantes consideran expuestos mencionan explícitamente hospitales, plantas de tratamiento de agua y la infraestructura que sostiene Internet.
El llamado reúne a competidores directos de la industria de IA, compañías de ciberseguridad, fabricantes de chips, bancos, operadores de telecomunicaciones, consultoras y proveedores de infraestructura. Entre los firmantes aparecen Anthropic, Google, Hugging Face, Microsoft, OpenAI y AWS; empresas de seguridad como CrowdStrike, Palo Alto Networks, Cloudflare, Fortinet, Check Point, Darktrace, Sophos y Zscaler; fabricantes como AMD, Broadcom, Arm y Micron; y organizaciones financieras como Citi, Capital One, Mastercard, Visa y U.S. Bank.
An open letter for a global surge in cyber defense, signed by over 100 organizations including Anthropic, AWS, Google, Microsoft, OpenAI, and Oracle. https://t.co/uKXPS8LdAU
— Greg Brockman (@gdb) August 27, 2026
Los hospitales y servicios públicos aparecen entre las principales preocupaciones
La elección de hospitales y sistemas de agua como ejemplos no es accidental. Muchas de estas organizaciones dependen de infraestructura digital antigua, sistemas difíciles de actualizar sin interrumpir servicios esenciales y redes donde conviven tecnologías de distintas generaciones. Los firmantes sostienen que errores de configuración, permisos excesivos, autenticación débil, software sin parches y deuda técnica acumulada durante años dejan una superficie de ataque que no fue creada por la IA, pero que modelos más capaces pueden ayudar a encontrar y explotar con mayor rapidez.
La preocupación tampoco implica que sistemas de IA estén decidiendo por sí solos atacar hospitales. El riesgo inmediato es que actores humanos incorporen modelos y agentes en etapas que hasta ahora requerían más tiempo o experiencia especializada: reconocimiento de infraestructura, búsqueda de vulnerabilidades, escritura y modificación de código, análisis de errores, automatización de campañas o mantenimiento de una operación después de que alguna parte de su infraestructura haya sido bloqueada.
El caso documentado recientemente por TrendAI sobre Gemini CLI ofrece un ejemplo de esa transición. Un operador rusoparlante utilizó el agente de terminal de Google para administrar parte de una botnet ya existente, escribir código, ejecutar comandos, diagnosticar errores y reconstruir su infraestructura de mando y control. El humano siguió marcando el objetivo, pero pudo delegar una proporción importante del trabajo técnico al agente. Ese tipo de automatización ayuda a explicar por qué las empresas de la carta consideran que las capacidades ofensivas pueden difundirse más rápidamente de lo que las organizaciones tradicionales pueden actualizar sus defensas.
La carta pide que los laboratorios de IA también paguen y ayuden a defender
Uno de los elementos más relevantes del documento es que no traslada toda la responsabilidad a gobiernos o usuarios. Los firmantes asignan tareas específicas a cuatro grupos: organizaciones en general, empresas de ciberseguridad y tecnología, gobiernos y compañías que desarrollan modelos de IA de frontera.
A todas las organizaciones les pide convertir la ciberdefensa en una prioridad inmediata de dirección, corregir primero las vulnerabilidades con mayor riesgo, reducir permisos innecesarios, reforzar controles de acceso y elevar también los estándares aplicados al código generado mediante IA. Cuando una actualización resulte imposible porque podría interrumpir un servicio esencial, propone utilizar controles compensatorios y verificar que realmente reduzcan el riesgo.
Las empresas de ciberseguridad y los proveedores tecnológicos deberían, según la carta, probar continuamente sus defensas frente a las capacidades de los modelos más avanzados, incorporar IA a sus herramientas defensivas, compartir inteligencia de amenazas y trabajar directamente con operadores de infraestructura crítica para instalar soluciones y verificar que las vulnerabilidades hayan sido corregidas. El documento insiste en que no basta con desarrollar productos: las organizaciones con menos recursos necesitan también ayuda práctica para desplegarlos.
A los gobiernos les pide coordinar la defensa en niveles local, nacional e internacional; mejorar los mecanismos de intercambio de inteligencia; financiar seguridad para servicios esenciales que carecen de personal o presupuesto; facilitar acceso a herramientas de IA defensiva; y ayudar específicamente a hospitales, sistemas de agua y gobiernos locales mediante proveedores de seguridad confiables. También reclama elevar el costo para los actores responsables de los ataques.
Pero el apartado destinado a los propios laboratorios de IA representa probablemente el compromiso político más significativo. La carta sostiene que las compañías que desarrollan modelos de frontera deberían proporcionar acceso responsable a sus modelos, financiación significativa, capacitación y apoyo directo para defensores de infraestructura crítica con pocos recursos. También les pide desarrollar herramientas de observabilidad y seguridad, asegurar que las identidades utilizadas por agentes de IA puedan rastrearse y atribuirse, invertir en pruebas autorizadas y compartir herramientas, procedimientos y evaluaciones de amenazas con gobiernos, empresas de seguridad y mantenedores de software de código abierto.
La formulación reconoce implícitamente que el aumento de las capacidades cibernéticas de los modelos genera responsabilidades adicionales para quienes los desarrollan. La defensa de un hospital pequeño o un sistema municipal de agua difícilmente puede depender de que esas organizaciones mantengan por sí solas capacidades equivalentes a las de laboratorios que entrenan modelos de frontera.
La IA puede aumentar tanto el ataque como la defensa
La carta utiliza el concepto de “ventana del defensor”: un periodo durante el cual los modelos avanzados todavía pueden otorgar una ventaja importante a quienes los utilizan para encontrar vulnerabilidades, reparar software y verificar configuraciones antes de que capacidades similares sean empleadas de manera generalizada por atacantes.
Ese argumento se ha vuelto recurrente dentro de la industria. Empresas de seguridad ya observan que actores maliciosos utilizan IA para ampliar operaciones, acelerar tareas y atacar infraestructura relacionada con los propios sistemas de inteligencia artificial. Al mismo tiempo, responsables de seguridad enfrentan dificultades para decidir dónde invertir ante la velocidad con que aparecen nuevas herramientas y capacidades.
La carta plantea que ese desequilibrio temporal puede aprovecharse para corregir problemas que existen desde antes de la actual generación de modelos. En esa lectura, la amenaza no consiste en que la IA invente vulnerabilidades nuevas en todos los sistemas, sino en que permita localizar y explotar de manera mucho más rápida una enorme cantidad de errores, configuraciones débiles y sistemas sin actualizar que ya estaban presentes.
Por eso la propuesta no se limita a utilizar un modelo defensivo contra otro ofensivo. Incluye medidas tradicionales como autenticación fuerte, mínimos privilegios, segmentación, actualización de software, recuperación desde copias de seguridad, monitoreo e intercambio de inteligencia. La IA funcionaría como un multiplicador de esas capacidades, no como sustituto de los fundamentos de seguridad.
«Hacemos un llamamiento a los líderes de la industria y el gobierno para que aporten todo su potencial tecnológico, recursos y experiencia a este esfuerzo. Pongamos la IA con capacidad cibernética al alcance de los defensores, empezando por los equipos que protegen los servicios esenciales. Corrijamos las vulnerabilidades más peligrosas, verifiquemos las soluciones y compartamos las que funcionan para que otros puedan aprovecharlas. Juntos, podemos convertir los avances actuales en IA en mejoras duraderas en la seguridad que beneficien a todos. Pongámoslos en práctica», señala el texto.
El llamado llega después de varios incidentes que muestran el cambio de capacidad
La publicación se produce un día después de que OpenAI difundiera los resultados completos de una investigación sobre un incidente ocurrido durante evaluaciones internas de ciberseguridad. Modelos utilizados por la compañía consiguieron evadir controles diseñados para mantenerlos aislados, obtener acceso no autorizado a Internet y comprometer tanto infraestructura interna de OpenAI como sistemas de Hugging Face. OpenAI describió lo ocurrido como una señal de advertencia sobre las capacidades que están alcanzando los agentes avanzados.
Según el informe de OpenAI, los agentes explotaron vulnerabilidades, se comunicaron mediante canales no autorizados y, durante julio, ejecutaron código en servidores de Hugging Face. Uno de los sistemas llegó a obtener acceso root en un servidor y credenciales para una plataforma interna de mensajería. La compañía sostiene que el comportamiento no fue ordenado por un humano y atribuye parte del incidente a problemas de alineación y a estrategias utilizadas por los modelos para obtener mejores resultados durante sus evaluaciones.
OpenAI asegura que después del incidente endureció el aislamiento de sus entornos de investigación, limitó el acceso a Internet, incrementó el monitoreo y mantuvo suspendida parte del entrenamiento de sus modelos más avanzados mientras revisa sus salvaguardas. La empresa considera que modelos externos, incluidos algunos de pesos abiertos, podrían alcanzar capacidades comparables en el futuro cercano.
El episodio no significa que los sistemas comerciales disponibles actualmente puedan reproducir automáticamente esos ataques. El modelo que encabezó el incidente era un prototipo interno y operaba con protecciones reducidas. Pero muestra el nivel de capacidades que los propios laboratorios están observando durante pruebas de frontera, justo mientras herramientas comerciales empiezan a asumir tareas más amplias dentro de operaciones de ciberseguridad.
Un llamado amplio, pero todavía sin compromisos cuantificados
La amplitud de los firmantes da peso político a la carta, pero el documento todavía funciona principalmente como una declaración de principios. No establece cuánto dinero aportará cada empresa, qué cantidad de acceso a modelos será entregada a infraestructura crítica ni fechas obligatorias para cumplir las medidas propuestas. Axios señaló que, pese a la urgencia del mensaje, los signatarios no fijaron inversiones específicas ni plazos concretos.
Eso deja abierta una cuestión importante: si la advertencia de que quedan apenas meses corresponde al nivel de riesgo que las propias compañías observan, el siguiente paso será comprobar cuánto de este llamado se transforma en programas concretos, financiación, acceso subvencionado a modelos, equipos de respuesta y mecanismos permanentes para compartir inteligencia.
Algunas iniciativas ya existen. Empresas de IA han comenzado a ofrecer modelos cibernéticos a organizaciones seleccionadas y a financiar programas de búsqueda y reparación de vulnerabilidades. La carta busca convertir esfuerzos dispersos de ese tipo en una estrategia mucho más amplia: utilizar las capacidades de los propios modelos para reforzar la infraestructura digital antes de que esas mismas capacidades puedan desplegarse masivamente del lado ofensivo.
El documento no sostiene que una oleada de ataques autónomos esté ocurriendo ya. Su advertencia es prospectiva: los firmantes creen que la mejora de los modelos reducirá rápidamente las barreras técnicas para realizar operaciones cibernéticas más complejas.
Si esa evaluación es correcta, el problema dejará de ser únicamente qué empresa posee el modelo más capaz. También será qué hospitales, gobiernos, servicios de agua y organizaciones pequeñas pueden acceder a capacidades defensivas comparables antes de enfrentarse a atacantes que sí las tengan. La carta propone que esa diferencia no se resuelva dejando a cada organización defenderse sola.