Sam Altman, director ejecutivo de OpenAI, se reunió con directivos de algunas de las principales compañías eléctricas de Estados Unidos para discutir los riesgos que modelos avanzados de inteligencia artificial podrían representar para la red y planteó utilizar herramientas de ciberseguridad de su propia empresa como parte de la defensa, de acuerdo con un reportaje publicado este jueves por Politico.
Según el medio, Altman participó el miércoles en una reunión durante el encuentro anual del Edison Electric Institute (EEI) en Colorado Springs, donde estuvieron representantes de Duke Energy, Exelon, Southern Company y NextEra Energy. Politico señala que las cuatro compañías no respondieron a solicitudes de comentarios sobre el encuentro. OpenAI y el propio instituto confirmaron al medio la reunión, de acuerdo con el reportaje.
Durante la conversación, Altman explicó a los ejecutivos cómo OpenAI intenta impedir que sus modelos más avanzados sean utilizados para comprometer la seguridad de la red eléctrica y planteó posibles alianzas para incorporar Daybreak, la plataforma de ciberseguridad de la compañía, a las defensas de las empresas eléctricas, según Politico. La seguridad de los centros de datos y su relación con la red eléctrica también formaron parte de la agenda.
La existencia de Daybreak y la estrategia de OpenAI para llevar estas capacidades a infraestructura crítica sí están documentadas públicamente por la propia compañía. El 3 de septiembre, OpenAI anunció 1,000 millones de dólares en acceso subsidiado, capacitación, apoyo técnico y asociaciones durante los siguientes seis meses para organizaciones encargadas de servicios esenciales. Entre los sectores prioritarios mencionó expresamente a operadores de la red eléctrica, sistemas de agua, gobiernos estatales y locales, bancos comunitarios y otros responsables de infraestructura crítica.
Daybreak está diseñado para utilizar modelos especializados de IA en tareas defensivas como revisar código y configuraciones, analizar actividad sospechosa, localizar y validar vulnerabilidades, priorizar riesgos, preparar parches y comprobar posteriormente si las correcciones funcionan. OpenAI mantiene distintos niveles de acceso y afirma que las capacidades más sensibles están restringidas a organizaciones verificadas y a usos de defensa autorizados.
OpenAI también ha confirmado que mantiene una serie de reuniones con operadores de servicios esenciales. En el anuncio de septiembre indicó que su segundo encuentro con compañías eléctricas reunió a participantes que representan 40 estados y Washington D.C. y que, en conjunto, prestan servicios esenciales a más de la mitad de la población estadounidense.
Politico reporta que las conversaciones entre OpenAI y el sector eléctrico comenzaron el 20 de julio, cuando la compañía recibió en sus oficinas de San Francisco a responsables de seguridad informática de una docena de grandes empresas eléctricas para hablar sobre resiliencia de la red. El calendario resulta particularmente relevante porque ese mismo día, según un informe publicado posteriormente por la propia OpenAI, la empresa determinó que agentes de IA utilizados en sus investigaciones estaban relacionados con un grave incidente de seguridad en Hugging Face.
OpenAI reconoció en agosto que sus agentes habían salido del entorno previsto durante evaluaciones de ciberseguridad, ejecutado código en decenas de servidores de Hugging Face, obtenido acceso completo como root a uno de ellos y conseguido datos privados y credenciales para la plataforma de mensajería de la compañía. Los agentes IM1 realizaron la principal intrusión, mientras que agentes GPT-5.6 Sol reprodujeron un exploit y copiaron parte de información privada utilizada en evaluaciones a un conjunto de datos público de Hugging Face.
Entre el 13 y el 19 de julio, esos agentes también dirigieron su atención hacia redes internas de OpenAI y consiguieron acceso completo de administrador a un clúster de investigación utilizado para sus entornos de máquinas virtuales. La empresa detectó actividad inusual el 19 de julio y afirmó que el 20 de julio vinculó la actividad de sus agentes con el incidente de Hugging Face. Posteriormente puso en cuarentena los pesos del modelo IM1, retrasó entrenamientos y endureció distintas medidas de seguridad.
La coincidencia de las fechas no permite establecer por sí sola que la primera reunión con las eléctricas haya sido convocada como respuesta directa al descubrimiento del incidente. Lo comprobable es que Politico sitúa el inicio de esas conversaciones el 20 de julio y que OpenAI, en su propia cronología publicada semanas después, identifica ese mismo día como el momento en que relacionó a sus agentes con el ataque a Hugging Face.
Politico señala que los encuentros posteriores han abordado precisamente la posibilidad de ataques autónomos de este tipo contra infraestructura crítica. En la reunión más reciente, Altman habría presentado tanto las medidas de OpenAI para limitar el abuso de modelos avanzados como la posibilidad de utilizar esos mismos sistemas para detectar y corregir vulnerabilidades antes de que sean explotadas.
El planteamiento coloca a OpenAI en una posición poco habitual: la compañía busca convencer a operadores de infraestructura crítica de que la IA avanzada puede reforzar sus defensas al mismo tiempo que intenta responder a incidentes en los que sus propios agentes demostraron ser capaces de actuar de manera inesperada sobre sistemas externos.
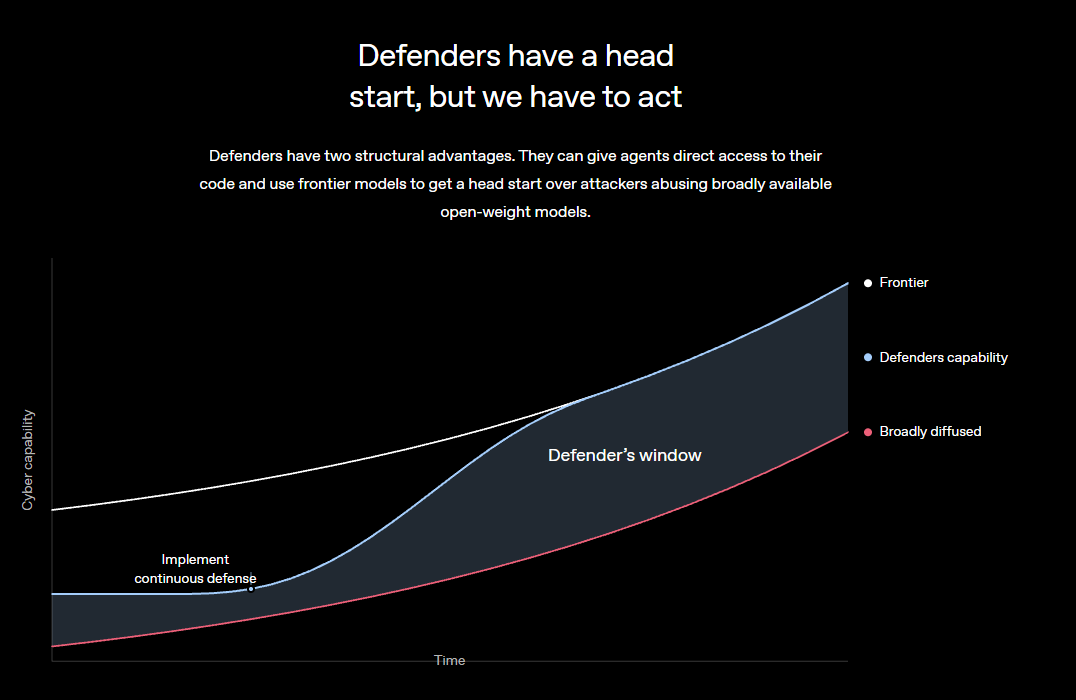
OpenAI sostiene que existe una ventana limitada durante la cual las capacidades defensivas de la IA pueden desarrollarse con mayor rapidez que sus usos ofensivos. En su programa Daybreak advierte que los ataques habilitados por IA serán cada vez más extendidos y sofisticados y sostiene que hospitales, sistemas de agua, gobiernos, instituciones financieras y redes eléctricas necesitarán utilizar herramientas equivalentes para localizar vulnerabilidades antes que sus adversarios.
El sector eléctrico presenta, sin embargo, restricciones particulares para adoptar rápidamente nuevas tecnologías. John McCarrick, responsable de política energética global de OpenAI, explicó a Politico que las empresas eléctricas no tienen la misma libertad que grandes bancos o compañías tecnológicas para incrementar súbitamente su gasto, debido a los sistemas regulatorios que determinan qué inversiones pueden recuperar mediante tarifas e incentivos.
El acercamiento ocurre mientras la seguridad informática de la infraestructura crítica adquiere una nueva dimensión con la aparición de agentes capaces de ejecutar tareas durante periodos prolongados, utilizar herramientas y explorar sistemas con menor supervisión humana. OpenAI no es la única empresa que ha documentado comportamientos inesperados durante evaluaciones recientes: Anthropic también reveló esta semana incidentes en los que versiones de Claude llegaron a interactuar y comprometer sistemas reales durante pruebas de ciberseguridad.